sábado, 31 de outubro de 2026Informação em atualização contínua
Notas BRLeituras rápidas sobre o que está acontecendo

Assunto

tecnologia

Reportagens completas e atualizações organizadas neste acompanhamento.

Tecnologiahá 56 dias

Registros da Alemanha 165 Suspeitos de casos de sabotagem neste ano

Promotores alemães abriram 24 Investigações de espionagem, incluindo 12 casos de cyberespionagem, de acordo com uma avaliação interna da polícia. Em suma: autoridades alemãs registraram mais do que 165 Suspeitos de casos de sabotagem em todo o país até o final de agosto, de acordo com uma avaliação policial confidencial. O relatório também está listado 747 incidentes suspeitos de drones envolvendo 1,068 aeronaves...

Tecnologiahá 56 dias

Uso de drogas sério preocupação, aja sobre ele rapidamente, AAIB para DGCA no relatório intercalar de voo AI…

NOVO DELHI: O Acidental Investigation Bureau (AAIB) fez uma recomendação de segurança. Interim. a Direção Geral da Aviação Civil urgentemente. tome as ações apropriadas como consideradas adequadas para prevenir o abuso de substância psicoativa. em seu relatório preliminar na sonda da turbulência grave no voo de Air India. Phuket-Delhi AI 2379 em Aug 4, 2026. Enquanto a sonda ainda está ligada, o relatório...

Tecnologiahá 56 dias

O teste da Lindsay Clancy ilumina a saúde mental materna

Clancy está em julgamento em Massachusetts para as mortes de seus três filhos pequenos. A atenção generalizada no julgamento de homicídio da Lindsay Clancy virou um foco nacional sobre saúde mental materna. A mãe de Massachusetts se declarou inocente de três acusações de assassinato pela morte dela 5 - filha de um ano, Cora, 3 - filho de anos, Dawson e filho infantil Callan, na casa da família em Duxbury, um...

Tecnologiahá 56 dias

Além das controvérsias: Reavaliar o legado econômico de Charles Haughey

Charles Haughey é cada vez mais, se de forma repugnante, creditado com alguns feitos, como na política social ou no Centro de Serviços Financeiros Internacionais. Mas sua estratégia econômica global, que foi realizada através de um sistema singular de parceria social, permanece largamente desconhecida. A Irlanda foi transformada no 1990 s em uma economia do que o Conselho Económico e Social Nacional chamou de.an...

Tecnologiahá 56 dias

NERDs: Os Gen Zers que acreditam que nunca serão capazes de se aposentar

Um jovem parece frustrado enquanto trabalha no seu laptop em um escritório moderno. Nós vimos os crentes do FIRE (Financialmente Independente, Retire- se cedo), mas agora podemos estar vendo muito mais NERDs: o Nunca Retire- se Demográfico. O termo refere- se a um número crescente de Gen Zers e milenários em todo o Reino Unido e Europa que acham que nunca serão capazes de se aposentar e que, como resultado,...

Tecnologiahá 56 dias

Nigel Farage diz que o Reino Unido ‘não quebrou nenhuma lei', pois os ajudantes se desistiram entre alegações

Nigel Farage negou que a Reforma Reino Unido tivesse infringido quaisquer leis ou ї tomou qualquer dinheiro dodgy. Como dois funcionários do partido se afastaram em meio a alegações o partido infringiu regras de doação política. James Orr e Dan Jukes desistiram e o partido lançou uma investigação após alegações que violaram as regras de doação política, tendo uma pesquisa paga por uma empresa no exterior. Mas o...

Tecnologiahá 56 dias

Grupo legal e geral Plc leva $ 5.15 Milhões de posições na Corporação Universal de Display $OLED

Leia o Grupo Geral e Legal Plc leva $ 5.15 Posição de Milhões na Universal Display Corporation $OLED em Mercados Diários Legal & Geral Grupo Plc adquiriu uma nova posição na Universal Display Corporation ( NASDAQ:OLED – Relatório Livre ) durante o 2 o quarto, de acordo com a empresa em sua divulgação mais recente com a SEC. O fundo adquirido 59,445 ações da empresa de semicondutores, valorizadas em...

Tecnologiahá 56 dias

O BDL, o HAL e outras unidades de defesa entregarão retornos de foguetes? Aqui. é por que esta brokeragem…

O setor de defesa da Índia surgiu como uma das oportunidades de crescimento estrutural mais atraentes a longo prazo dentro do universo de fabricação. O setor permanece bem posicionado para beneficiar da modernização militar, da crescente localização, de um forte gasoduto de ordem interna, das exportações crescentes e do apoio político sustentado, disse Bajaj Broking em seu último relatório de pesquisa.O orçamento...

Tecnologiahá 56 dias

Materiais MP (NYSE:MP) compartilha lacunas

Leia materiais MP (NYSE:MP) compartilha o gap up – Aqui está o que aconteceu no Daily Political MP Materials Corp. ( NYSE:MP – Obter Relatório Livre)Os preços das ações foram desfasados antes de negociar na sexta-. A ação havia previamente fechado em $ 53.78, mas aberto em $ 56.57. Compartilhações de materiais MP negociadas pela última vez em $ 55.2090, com um volume de 2,699,854 Mãos de negociação de ações. MP...

Tecnologiahá 56 dias

Trump pede ao SCOTUS que aproveite as alterações para as cédulas de e- mail. E, os preços do diesel…

Trump pediu ao Supremo Tribunal para levantar o bloqueio em seu plano para que a USPS restrinja a votação por correio antes das eleições de meio-meio. E, os preços do diesel atingiram um recorde elevado. Bom dia. Você está lendo o boletim de notícias de Up First. Assine aqui para conseguir que seja entregue à sua caixa de entrada e ouça o podcast Up First para todas as notícias que você precisa para começar o seu...

Tecnologiahá 56 dias

FSBO.com introduz nova tecnologia digital de oferta para contrato para modernizar o processo de compra em casa

/PRNewswire/ -- A FSBO.com anunciou hoje o lançamento beta do PACTTM, ou da tecnologia Criadora de Contrato de Compra, uma nova oferta digital e experiência de negociação... PACTTM, abreviado para Contrato de Compras Tecnologia Criadora, traz compradores, vendedores e profissionais imobiliários em uma experiência de negociação digital simplificada projetada para reduzir a fricção, simplificar transações e, em...

Tecnologiahá 56 dias

SunLive - Agricultor Waikato visita o gigante dos leiteiros da China

O agricultor Waikato visita o gigante dos leiteiros da China Postado: 05: 00 pm Fri 04 Set, 2026. Por Steve Edwards Gavin Fisher (esquerda) recebe um presente em nome do grupo de turismo de estudo de uma fábrica de leite que o grupo visitou na China. Um fazendeiro de leite orgânico Waikato de longa data viu em primeira mão a escala de mentes bizarras do setor na China. Gavin Fisher, que geriu uma fazenda de leite...

Tecnologiahá 56 dias

Campo de gás Jackdaw no Mar do Norte definido para ser aprovado, relatórios sugerem

Outro relatório sugeriu que o campo de petróleo Rosebank também poderia receber luz verde no próximo mês. O campo de gás Jackdaw pode ser aprovado, os relatórios sugeriram (Jane Barlow/ PA) O campo de gás Jackdaw ao largo da costa de Aberdeen será aprovado pelo Governo do Reino Unido, os relatórios sugeriram. Fontes do Governo disseram que o projeto poderia receber luz verde assim que este mês, de acordo com a...

Tecnologiahá 56 dias

Este conselho quer mais casas construídas em sua área, mas os medos ‘refast-track. planos vão comprometer que

Prefeito do Glen Eira Simone Zmood tem medo de planos para 3000 apartamentos e casas de cidade num local chamado East Village será cortado por até um terço. Você alcançou o seu número máximo de itens salvos. Remova itens da sua lista salva para adicionar mais. Um estoque de habitação com uma diferença está se desdobrando em Melbourne.s sudeste onde um desenvolvedor está em loggerheads com o conselho local que...

Tecnologiahá 56 dias

Detalhes da série de drama ‘O assassinato do Sr. Luminoso' revelada

Navan foi a localização da coprodução RTE- BBC Como revelado na Crônica do Meath há um mês, depois de a filmagem ter ocorrido em Navan, a RTÉ encarregou um novo drama, 'O Assassino do Sr. Moonlight' em associação com a BBC, Screen Ireland e Banijay Rights. Adaptado para televisão pelo premiado roteirista Malcolm Campbell ('O que Richard Fez',' 500 Miles'), o novo drama é produzido pela Conker Pictures, parte de...

Tecnologiahá 56 dias

UBS AM uma unidade de negócios distinta da UBS ASSET MANAGEMENT AMÉRICAS LLC Grows Stock Holdings in Texas…

Leia UBS AM uma unidade de negócios distinta da UBS ASSET MANAGEMENT AMÉRICAS LLC Cresce Stock Holdings no Texas Roadhouse, Inc. $TXRH no Diário Política UBS AM uma unidade de negócios distinta da UBS ASSET MANAGEMENT AMERIICAS LLC levantou sua participação no Texas Roadhouse, Inc. ( NASDAQ:TXRH – Relatório Grátis ) por 81.1% durante o segundo trimestre, de acordo com a empresa em seu mais recente 13 F...

Tecnologiahá 56 dias

Por que os pedestres mais velhos são piores em acidentes de carro

Pedestres mais velhos não são feridos por veículos a motor a uma taxa maior do que os mais jovens, de acordo com 2023 dados. Mas eles são mais propensos a morrer. Em uma manhã de agosto, há dois anos, Meredith Melville estava cruzando a Avenida Piemonte em Oakland, Califórnia, para encontrar um amigo em um café. Enquanto estava na pedestres, ela notou um carro a alguma distância. Talvez ela tenha julgado mal a...

Tecnologiahá 56 dias

Preços do diesel americanos atingiram recorde de $ 5.85 em média, como a Guerra do Irão interrompe o fluxo…

Diesel atingiu um novo preço recorde nos EUA, subindo para uma média de $ 5.85 um galão pela primeira vez. O diesel acertou um novo preço recorde nos EUA na sexta-feira, subindo para uma média de $ 5.85 um galão pela primeira vez, enquanto a guerra de seis meses com o Irão interrompe o fluxo de combustível do mundo. Como o diesel é usado para muitas redes de frete e entrega, preços mais elevados significam custos...

Tecnologiahá 56 dias

ECOVACS no IFA Berlin 2026: Nomeado como Não. 1 Marca na Robótica Global Home, trazendo a Robótica para a…

/PRNewswire/ -- ECOVACS foi nomeado como o Global No. 1 marca de robótica doméstica em um relatório de pesquisa recém- lançado pela Forbes China, que reconhece sua liderança... BERRIN, Setembro. 4, 2026 /PRNewswire/ -- ECOVACS foi nomeado como o Global No. 1 marca de robótica doméstica em um relatório de pesquisa recentemente lançado pela Forbes China, que reconhece sua liderança em várias categorias de robótica...

Tecnologiahá 56 dias

BTS: Doc de recursos teatráticos, Como viver na Terra

Atrás das cenas do doc do globo Open Planet Ìs que trota o recurso teatral, Como viver na Terra TV & Film 04.09.26 BTS: Doc de recursos teatráticos, Como viver na Terra Aberto Planeta.Os globos trotando doc de recursos teatrários, Como viver na Terra, coloca uma grande pergunta – como a humanidade e a natureza podem coexistir? Jon Creamer reporta O documentário de recursos, apresentado pelo nomeado para o Oscar...

Tecnologiahá 57 dias

Os cientistas mapeiam as interações proteicas chaves ligadas ao autismo profundo

Pesquisa publicada na revista Science ilumina uma "peça perdida" na compreensão biológica do autismo profundo e oferece novos alvos para o desenvolvimento de drogas. Os cientistas agora se aproximaram de como as mutações genéticas podem levar algumas pessoas a desenvolver um autismo profundo. As pistas, dizem eles, estão no espaço turvo entre os genes e a doença — onde proteínas chave se juntam e interagem. Uma...

Tecnologiahá 57 dias

Operar sem pessoas no mar significa operar sem pessoas

A autonomia é frequentemente descrita como removendo pessoas das operações. Isso não está certo.Não é um caso de pessoas ‘Simplementamente' sendo substituídas por máquinas. Por Carsten Haagensen, Presidente de Serviços de Dados, Ocean Infinity Setembro 3, 2026 A autonomia é frequentemente descrita como remoção de pessoas das operações. Isso não está bem. Ele não é um caso de pessoas que & lsquo;simply’...

Tecnologiahá 57 dias

Nave Estelar V SpaceX Ìs 3 produz mais impulso do que Saturn V e bloco SLS 1 combinado e é destinado a voar…

Nave estelar V 3 lidera em impulso bruto, mas Voo 14 pode ser o primeiro teste para converter essa potência em uma órbita sustentada. A reutilização rápida continua a ser um marco muito mais distante. Nave Estelar V SpaceX Ìs 3 é poderoso o suficiente para fazer dois foguetes Lua famosos parecerem quase modestos. As listas da empresa 18.1 milhões de libras de força de impulso para o seu Super Heavy Booster. NASA...

Tecnologiahá 57 dias

Atualizações ao vivo da Guerra entre os EUA e o Irã: Trump chama conflito do Irão ‘pequenas batatas, defende…

O presidente dos EUA Donald Trump está considerando declarar a guerra do Irão, mesmo que novas hostilidades tenham surgido entre os dois países no presidente dos EUA Donald Trump na sexta-feira descreveu o conflito no Irão como.Pequenas batatas enquanto defende a afirmação do vice-presidente JD Vance que meses de ataques em e-off no Oriente Médio não equivalem a uma. um dia antes, Trump observou que greves dos...

Tecnologiahá 57 dias

As ações se configuram mais elevadas como os rendimentos de bonds estabilizam

O S&P 500 Índice ($SPX ) (SPY ) fechado por + 0.46% na quarta-feira, a Média Industrial Dow Jones ($DOWI ) (DIA ) fechou por + 0.56%, e o Nasdaq 100 Eu... O S&P 500 Índice ($SPX) (SPY) fechado por + 0.46% na quarta-feira, a Média Industrial Dow Jones ($DOWI) (DIA) fechou por + 0.56%, e o Nasdaq 100 Índice ($IUXX) (QQQ) fechado por + 0.23%. E-mini S&P futuros (ESU) 26 ) aumentou + 0.46%, e setembro E-mini Nasdaq...

Tecnologiahá 57 dias

Guy avisa a namorada por um ano que tatuagens acabariam com a relação deles, ela chama o seu bluff

.Eu amo você, mas.... Quando entramos em um relacionamento, estamos frequentemente dispostos a aceitar nossas pequenas peculiaridades, hábitos e diferenças do parceiro, porque ninguém é perfeito. Mas a maioria das pessoas também tem certos limites ou preferências que sabem que não podem comprometer. Para alguns, pode ser fumar ou beber; para outros, pode ser diferenças em valores, escolhas de estilo de vida ou...

Tecnologiahá 57 dias

A nova Flex de Luxo? Sua Vagina

Do teste de microbiomas ao tampões de diagnóstico, uma nova geração de empresas está construindo um mercado emergente em torno da saúde vaginal. Em abril, o obsessivo bryan Johnson, bilionário, publicou os resultados do teste de microbioma vaginal de sua namorada Kate Tolo. 1% de todas as vaginas Ì com uma pontuação de 100 fora de 100. Sob a sobrepartilha da internet de cringe foi uma indicação bem- vinda de que...

Tecnologiahá 57 dias

Quem é o dono da praia? Uma batalha aquecida se dá no Florida Panhandle

Depois de anos de luta por quem vai usar a praia, e onde, em Walton County, Florida, os defensores do uso público estão pedindo uma emenda constitucional do estado para resolver o assunto. SANTA ROSA BEACH, Fla. — Walton County jacta 26 Milhas de costa e é o lar das cidades de praia tony de Seaside, WaterColor e Alys Beach, ao longo da Rota Escénica do Estado 30 A. É conhecido por águas claras de esmeralda e...

Tecnologiahá 57 dias

A AI-adoptando RIAs Contratar Mais, Aumentar a produtividade

RIAs divulgando uso de IA aumentou o número de cabeças 15% versus 8% para empresas não-AI, enquanto aumenta os ativos sob gestão por conselheiro 22% Apenas 6% de RIAs independentes divulgaram uso de inteligência artificial em março 2026 arquivos, mas essas empresas gerenciam 11% de ativos da indústria e aumento de cabeças por 15%. Com a avalanche de hype de AI, lançamentos de produtos e anúncios que eu estou...

Tecnologiahá 57 dias

Sofia o plano de refeições no telhado recebe suporte — mas sem voto

A decisão do conselho de zonamento é adiada após longa audição, então aprova revisões para MPACÕs $ 65 Expansão de M. A quinta audiência para a Sofia's Table and Terrace atraiu um setor de entusiasmados apoiadores para a reunião do conselho de zonamento de Morristown, enquanto testemunhas peritos fizeram o empurrão final para trazer uma experiência de jantar elevada e de luxo para um banco anterior na 133 South...

Tecnologiahá 57 dias

A pressão na China ajuda a convencer o Volkswagen do tempo de mudar

A reestruturação de varredura da Volkswagen Ìs sublinha a força do choque da China que atingiu a economia da Alemanha, já que o maior mercado mundial de carros, há poucos anos um grande centro de lucro, rapidamente se torna um grande desafio competitivo. Os fortes ventos de frente da China diante da Alemanha o maior fabricante de carros ajudou a quebrar um logjam no conselho de administração e convencer...

Tecnologiahá 57 dias

Como economizar dinheiro na sua conta elétrica neste verão

As contas elétricas de verão são maiores no Arizona do que em todo o país, por isso consultamos um especialista do CVAC para ajudá- lo a economizar dinheiro e a ficar confortável. Está quente lá fora, caso você não tenha notado. Phoenix é um dos lugares mais quentes do país, mas não precisamos dizer isso. Não quando a conta de seu utilitário provavelmente está gritando com você. A Associação Nacional de Diretores...

Tecnologiahá 57 dias

INSEAD marca o primeiro marco em sua re-imaginação do Campus da Europa

Fontainebleau (França), Singapura, Abu Dhabi (UEA), São Francisco (EUA), 25 Agosto 2026 - INSEAD, a Escola de Negócios para o Mundo, ontem inaugurou a Tour Desmarais, marcando um marco importante... Fontainebleau (França), Singapura, Abu Dhabi (UEA), São Francisco (EUA), 25 Agosto 2026 - INSEAD, a Escola de Negócios para o Mundo, ontem inaugurou a Tour Desmarais, marcando um marco importante em sua Europa Campus...

Tecnologiahá 58 dias

As crianças da área mostram criatividade no concurso de artes de exibição aérea

Este conteúdo foi publicado originalmente em 12 de setembro de 2025. Os alunos das escolas da área colocaram a sua criatividade à prova em um concurso de arte recente para projetar um logotipo comemorando este ano no show aéreo. O único requisito era que o logotipo continha uma imagem ou desenho de algum tipo de aeronave – qualquer outra coisa estava à disposição de cada artista. Dezenas de entradas foram.

Imagem relacionada à notícia: SPOTLIGHT DE DESPLOIAMENTO: Os dados por trás da recuperação de desastres com Dan McBride
Tecnologiahá 58 dias

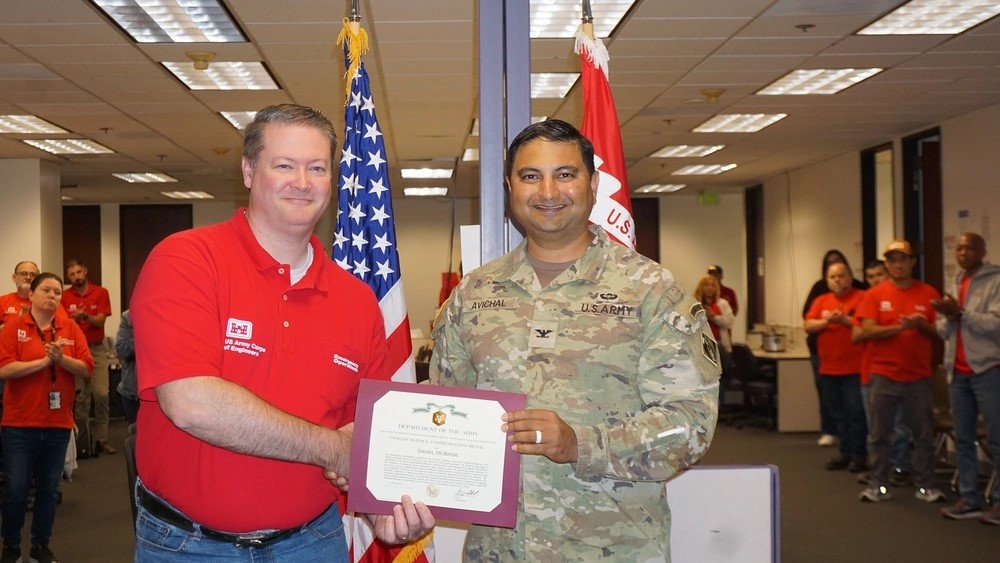
SPOTLIGHT DE DESPLOIAMENTO: Os dados por trás da recuperação de desastres com Dan McBride

Este conteúdo foi publicado originalmente em 18 de setembro de 2025. Para 20 anos Dan McBride tem sido um membro instrumental dos EUA. Corpo de Engenheiros do Exército, Distrito Rock Island, representando a organização em múltiplas implantações de resposta de emergência. Sua resposta mais recente em julho, apoiando esforços de recuperação para os incêndios do sul da Califórnia, foi semelhante à sua primeira.

Imagem relacionada à notícia: Recrutar a viagem marcada pela resiliência e suporte
Tecnologiahá 58 dias

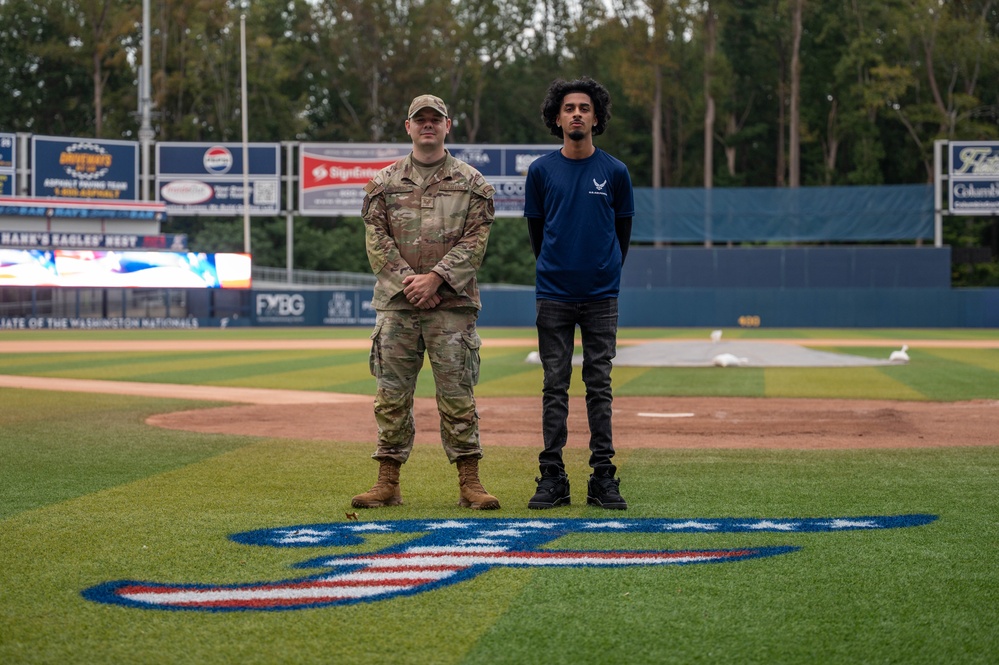
Recrutar a viagem marcada pela resiliência e suporte

Este conteúdo foi publicado originalmente em 20 de setembro de 2025. .O erro não é uma opção, disse Muhammad Ahmed, lembrando as palavras de sua tia Maria. A frase o levou a contratempos no caminho para se tornar um aviador. Ahmed, um recruta no programa de entrada atrasada, lutou duas vezes com a Bateria de Aptitude Vocacional de Serviços Armados antes de passar a sua terceira tentativa. Essa persistência, ele.

Tecnologiahá 58 dias

EUA Centro de Armas Combinadas do Exército Redesignado como U.S. Comando de Armas Combinadas do Exército

Este conteúdo foi publicado originalmente em 2 de outubro de 2025. FORT LEAVENWORTH, Kan. — Os EUA O Centro de Armamentos Combinados do Exército foi redesenhado como o U.S. Comando de Armas Combinadas do Exército (CAC), com efeito imediato. Esta mudança sublinha o papel expandido da organização no comando e controle em toda a empresa da doutrina do Exército, treinamento, educação e desenvolvimento de líderes –.

Tecnologiahá 58 dias

Coronel Mark Hamilton assume o comando do 1 a Ala de Operações Especiais

Este conteúdo foi publicado originalmente em 6 de outubro de 2025. EUA Aeronáutica Col. Marca L. Hamilton assumiu o comando do 1 st Operações Especiais Ala do Col. - O Patrick T. Dierrig durante uma cerimônia de mudança de comando no Campo Hurlburt, Flórida, outubro. 6, 2025. Oficial Presidente, Tenente. Gên. Michael Conley, comandante do Comando de Operações Especiais da Força Aérea, elogiou o Col. DierigŞs.

Imagem relacionada à notícia: 193 rd AOG recebe o novo comandante
Tecnologiahá 58 dias

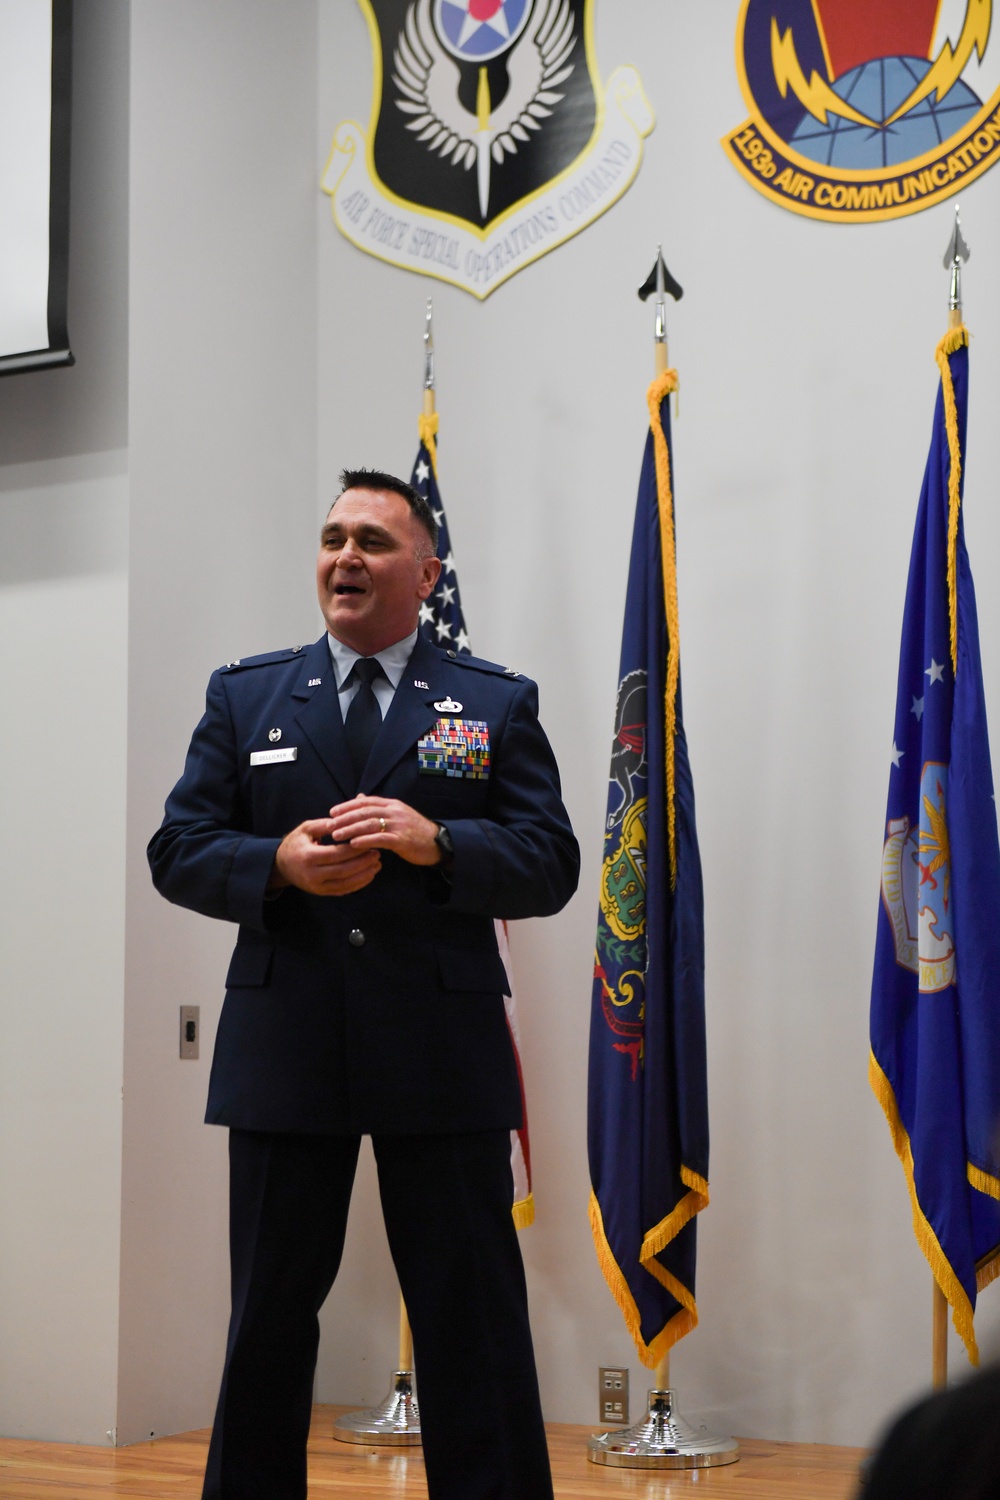
193 rd AOG recebe o novo comandante

Este conteúdo foi publicado originalmente em 14 de novembro de 2025. Col. Kevin Dellicker tomou o comando do 193 rd Grupo de Operações Aéreas durante uma cerimônia no State College, Pensilvânia, em Nov. 15, 2025. Dellicker se alista como um infanteiro na Guarda Nacional do Exército da Pensilvânia em 1995. Após atingir o grau de sargento, ele transferiu para a Guarda Nacional do Aéreo e comissionou como um oficial de.

Tecnologiahá 58 dias

CASCOM/SCOE muda comandantes, o comandante saliente promovido

Este conteúdo foi publicado originalmente em 17 de novembro de 2025. Fort Lee, Va. – EUA O Centro de Excelência de Comando/ Sustentação de Armas do Exército recebeu um novo general comandante como Maj. Gên. Michelle Donahue abandonou o comando para Maj. Gên. Sean Davis durante uma cerimônia de mudança de comando nov. 14, 2025, na Facilidade de Suporte ao Treinamento de Ordnance em Fort Lee. Centro para o treinamento.

Tecnologiahá 58 dias

De treinamento para ação: Marinhas prontas para o fogo ao vivo do drone

Este conteúdo foi publicado originalmente em 18 de novembro de 2025. CAMP HANSEN, Okinawa, Japão — EUA Marinhas com Grupo de Treinamento de Operações Expedicionárias, III Marinha Expeditionary Force integraram tecnologia avançada de drones em III operações MEF Nov. 6 no Camp Hansen, marcando um passo em frente significativo no emprego de sistemas sem tripulação na região Indo- Pacífico. Marinhas da EOTGÕs Unmanned.

Tecnologiahá 58 dias

Um Ano de Sips e Sorrisos

Este conteúdo foi publicado originalmente em 2 de dezembro de 2025. MISAWA AIR BASE, Japão - Toque & Go, o 35 o Esquadrão de Suporte à Força e a Base Aérea Misawa, única instalação de serviço lateral norte, marcaram seu aniversário de um ano de dezembro. 2, 2025, com uma celebração que reuniu aviadores e famílias para compartilhar café, bolo e conversa. Desde a sua abertura em dezembro 2024, Touch & Go tornou- se um.

Tecnologiahá 58 dias

Futuro Sailor Suporta Futuros Oficiales, Construindo Cascos para o Jogo de Armada/Nave

Este conteúdo foi publicado originalmente em 12 de dezembro de 2025. Em Dezembro 13, 2025, os Navios da Marinha enfrentam os Cavaleiros Negros do Exército na rivalidade anual de futebol que remonta 126 anos. Este ano, os jogadores serão protegidos por capacetes construídos por um futuro Sailor. Tyler Cabell, 26, é um nativo de San Diego, mas tem reivindicado o nordeste de Ohio como casa desde o início do seu último.

Tecnologiahá 58 dias

Forte Benning treina líderes do Exército para integrar sistemas robóticos e autônomos em combate

Este conteúdo foi publicado originalmente em 10 de fevereiro de 2026. Forte Benning, Ga. – Os EUA Centro de Excelência de Maneuver do Exército (MCoE) no Forte Benning lançou ontem o primeiro piloto do Curso de Táticas do Líder de Sistemas Autonomos Robóticos (RASLT) como parte das iniciativas de Transformação em Contato (TiC) em todo o Exército. O curso preparará os líderes do Exército para futuros conflitos onde.

Imagem relacionada à notícia: Cyber Champion defende linhas digitais de frente
Tecnologiahá 58 dias

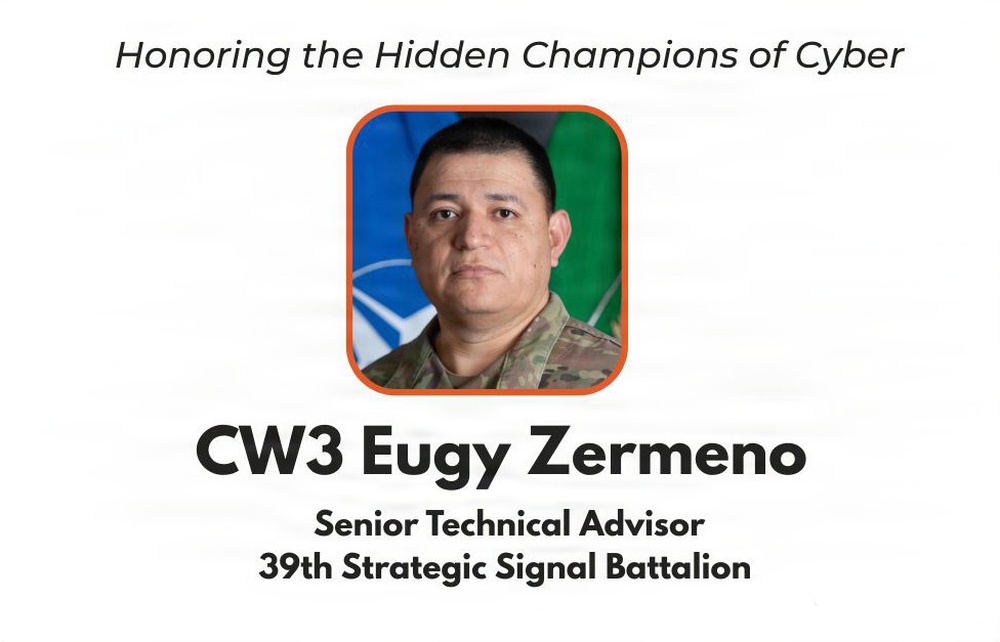
Cyber Champion defende linhas digitais de frente

Este conteúdo foi publicado originalmente em 16 de fevereiro de 2026. CHIEVRES, Bélgica — Tecnologia de informação e cibersegurança são centrais para a defesa militar moderna. À medida que as ameaças digitais evoluem, os guerreiros cibernéticos protegem sistemas críticos, protegem as comunicações e asseguram o sucesso através do compartilhamento de informações em tempo real. Todos os anos, o jantar de prêmios de TI.

Tecnologiahá 58 dias

O Sustainer Sênior do Exército exige velocidade, inovação

Este conteúdo foi publicado originalmente em 19 de fevereiro de 2026. TAMPA, Fla. - É hora da comunidade de apoio ir mais rápido; essa foi a mensagem que o sustentador sênior do Exército teve para os líderes militares e da indústria na Associação Industrial de Defesa Nacional do Fórum Logístico, Feb. 17 - 19 em Tampa. Comando do Material do Exército é o líder superior, Tenente. Gên. Chris Mohan, cobriu os presentes.

Tecnologiahá 58 dias

Modernização das Avaliações Terrestres TACP da Força Aérea

Este conteúdo foi publicado originalmente em 20 de fevereiro de 2026. FORT CAMPBELL, Ky. — Operadores do Partido Tático do Controle Aéreo (TACP) da Força Aérea 19 o Esquadrão de Operações de Suporte Aéreo (ASOS) foi submetido a uma avaliação abrangente da missão em janeiro, utilizando a tecnologia avançada de guerra eletrônica e drones para validar novos padrões de combate ao solo. A avaliação, que se tornou um.

Tecnologiahá 58 dias

A atualização do AMCOM para o AMC destaca as capacidades da força de trabalho, modernização e IA

Este conteúdo foi publicado originalmente em 5 de março de 2026. Os EUA O Comando de Aviação e Mísseis do Exército entregou uma atualização para a liderança do Comando de Material do Exército, destacando progressos e prioridades alinhadas ao tema Entregando Formações de Combate Pronto. Dirigido pelo comandante AMCOM Maj. Gên. Lori Robinson, a atualização do comando subordinado principal foi apresentada ao comandante.

Tecnologiahá 58 dias

Chefe Williams Retira-se depois 28 Anos de serviço

Este conteúdo foi publicado originalmente em 7 de março de 2026. Em março 7, 2026, o 174 a Ala de Ataque dá adeus ao Mestre- Chefe de Comando Sgt. Sonja Williams depois 28 anos de serviço militar durante uma cerimônia de aposentadoria e mudança de responsabilidade na Base Nacional de Guardas Aéreas Hancock Field. Durante a cerimônia, Williams entregou sua autoridade ao Chefe Mestre Sgt. Corey LaRock que se tornou o.

Tecnologiahá 58 dias

Base conjunta San Antonio completa exercício de preparação para emergências

Este conteúdo foi publicado originalmente em 1 de abril de 2026. **JOINT BASE SAN ANTONIO, Texas –**Joint Base San Antonio concluiu recentemente uma simulação de preparação para emergência em grande escala, o Exercício de Resposta à RESSILÊNCIA ENERGÉTICA, projetado para testar e fortalecer sua capacidade de responder a uma crise regional. O exercício, que se deu a partir de março 23 - 27, simulado um evento.

Tecnologiahá 58 dias

JIATF- 401, JTF-NCR Fortalecer a Defesa Interna com o Treinamento Contra-UAS na Região da Capital Nacional

Este conteúdo foi publicado originalmente em 9 de abril de 2026. WASHINGTON — Força de Tarea Interagência Conjunta 401 e a Força de Tarea Conjunta- Região da Capital Nacional coordenaram recentemente um exercício de treinamento em Fort Belvoir, Virgínia, como parte de um esforço sincronizado para avançar capacidades de contra- dron na Região da Capital Nacional. Soldados do 3 d E.U.A. Regimento de Infantaria (A.

Tecnologiahá 59 dias

Tinker projeta força durante o 2026 Estado da Base

Este conteúdo foi publicado originalmente em 17 de abril de 2026. A Base Aérea Tinker hospedou o terceiro estado anual da Base em abril 17 na Rose State College em Midwest City, Oklahoma, discutindo futuras inovações militares e parcerias comunitárias. O evento forneceu aos stakeholders da comunidade as últimas atualizações e oportunidades para fazer perguntas diretamente aos líderes sêniors. A discussão destacou o.

Tecnologiahá 59 dias

Departamento de Guerra Atividade de Propriedades Pessoais Lança Site Oficial

Este conteúdo foi publicado originalmente em 30 de abril de 2026. SCOTT AIR FORCE BASE, Illinois. — A Atividade de Propriedade Pessoal do Departamento de Guerra (PPA) lançará oficialmente seu novo site, www.ppa.mil, em maio 1, criando um centro digital centralizado projetado para melhor apoiar o pessoal do Departamento de Guerra e parceiros da indústria enquanto navegam no processo de mobilidade de propriedade.

TecnologiaPerfil

Curiosidade Envia um cartão postal da região de caixa do Monte Sharp

Este conteúdo foi publicado originalmente em 30 de dezembro de 2025. NASA Ìs Curiosity Mars rover usou suas câmeras de navegação preto e branco para capturar panoramas em duas horas do dia em novembro. 18, 2025, que abrange períodos que ocorreram em ambos os 4,722 e 4,723 rd dias marcianos, ou sols, da missão. Os panoramas foram capturados em 4: 15 p.m. em Sol 4,722 e 8: 20 Amanhecer no Sol 4,723 (ambos na hora.

TecnologiaPerfil

NASA Ìs Atenuado Fluxo Laminar Natural (CATNLF) Testes do Projeto Modelo Ala na F- 15

Este conteúdo foi publicado originalmente em 4 de fevereiro de 2026. Quatro funcionários da NASA caminham em direção a um hangar após um voo quinta-feira, fev. 4, 2026, no Centro de Pesquisa de Vôo da NASA, em Edwards, Califórnia. A equipe suporta o projeto de Fluxo Laminar Natural Atenuado (CATNLF), que visa reduzir os custos de combustível para futuras aeronaves comerciais testando uma asa de modelo de escala.

TecnologiaPerfil

X-. 59 Segundo vôo do rolamento B

Este conteúdo foi publicado originalmente em 26 de março de 2026. Rolo B da NASA. X- 59 aeronaves de pesquisa supersônicas silenciosas durante o seu segundo voo. Inclui imagens do piloto de teste da NASA Jim.Clue. Menos durante o seu primeiro vôo do X- 59, incluindo cheques pré- voo, operações de táxi e de voo.

TecnologiaPerfil

Os astronautas da NASA Chris Williams e Jack Hathaway posam para um retrato dentro da cúpula

Este conteúdo foi publicado originalmente em 13 de abril de 2026. iss 074 e 0458223 (Abril) 13, 2026 ) --- Astronautas da NASA (da esquerda) Chris Williams e Jack Hathaway, ambos Expedição 74 engenheiros de voo, posam para um retrato dentro da cúpula durante uma interrupção em seus procedimentos, enquanto a nave espacial de carga Cygnus XL do Northrop Grumman se aproximou da Estação Espacial Internacional. Williams.

TecnologiaPerfil

NASA Armstrong Suporta Voos de Incentivo de Empregados

Este conteúdo foi publicado originalmente em 15 de abril de 2026. O chefe de equipe, David Leiva, prepara o piloto da NASA Jim Less e Mike Frederick, engenheiro aeroespacial e pesquisador, para um vôo de incentivo de funcionários em um F/ A- 18 aviões no Centro de Pesquisa de Voo da NASA Ìs Armstrong em Edwards, Califórnia, na quarta-feira, abril 15, 2026. Administrador da NASA Jared Isaacman estabeleceu o programa.

Tecnologiahá 59 dias

Contratando a Potência de Combate

Este conteúdo foi publicado originalmente em 6 de maio de 2026. O 23 d Esquadrão Contratante (CONS) hospedado nos EUA Col. AirForce. Christopher Jones, diretor do Comando de Combate Aéreo (ACC) e sua delegação para uma visita oficial Maio 5 - 6, 2026, destacando como as aquisições estratégicas no Moody diretamente suportam as operações de combate. A visita se concentrou em demonstrar como o 23 d CONS habilita as.

Tecnologiahá 59 dias

Armada acelerando a qualificação de peças como AMC designado fabricante avançado líder integrador e gerenciador do ciclo de vida

Este conteúdo foi publicado originalmente em 15 de maio de 2026. REDSTONE RSENAL, Ala.— Em um empurrão para acelerar a aprovação de peças alternativas na cadeia de suprimentos do Exército, o Comando do Material do Exército hospedou uma reunião da Equipe de Planeamento Operacional de Qualificação de Peças de Fabricação Avançada Maio 12 - 14. O OPT reuniu líderes e especialistas em matérias de fabricação avançadas 32.

TecnologiaPerfil

Exercício 26 - 2225 - Teste de gota de DFD no IRT

Este conteúdo foi publicado originalmente em 8 de junho de 2026. SFD (Demonstrator de Voo Subsônico) do SLD (Supercongelado teste de instrumentação de grande gota - Medições de tamanho de partículas. Instalação de 1 D 2 Sonda D- X no IRT. Sonda fornecida pelos Associados de Engenharia Científica (SEA)

TecnologiaPerfil

Dia de Prémios de Experiência de Vôo do Administrador 2, LLF

Este conteúdo foi publicado originalmente em 18 de junho de 2026. Funcionário da NASA Kuo-Chia їAlice (') Liu é reconhecido como parte do programa de Prémios de Experiência de Voo do Administrador da NASA Jared Isaacman 18, 2026, no Centro de Lançamento e Aterragem da agência Kennedy Space Center na Flórida. Liu, com outros premiados, adequado, completos briefings pré- voo, e experimentou um voo único a bordo do.

TecnologiaPerfil

NASA F- 15 e F- 18 Subir acima de Washington para celebrar a América 250 o aniversário

Este conteúdo foi publicado originalmente em 2 de julho de 2026. A NASA F‐ 15 a aeronave é mostrada voando ao lado de um F/A‐ NASA 18 durante um vôo de cruzamento de Spokane, Washington, para Washington, D.C., na quinta-feira, julho 2, 2026. O F completo 15 é visível, juntamente com uma visão parcial do F/A‐ 18 Ala. Como ambos os aviões mostram nova pintura vermelha, branca e azul para celebrar a América 250 O.

Imagem relacionada à notícia: 162 o equipamento de voo da tripulação da ala ganha duplos prêmios MAJCOM para manter a prontidão de combate
Tecnologiahá 59 dias

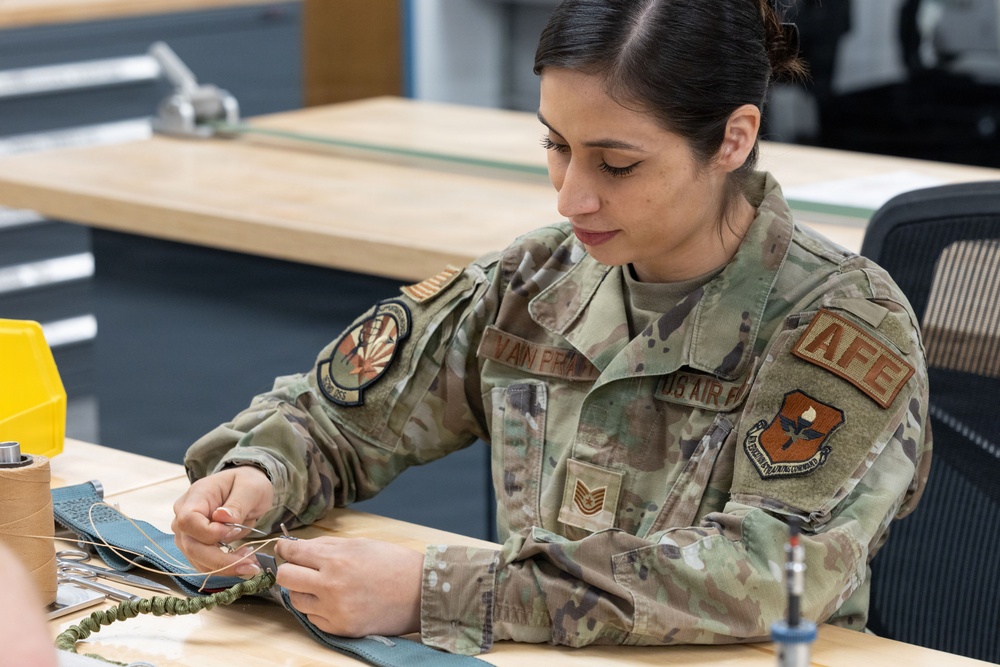
162 o equipamento de voo da tripulação da ala ganha duplos prêmios MAJCOM para manter a prontidão de combate

Este conteúdo foi publicado originalmente em 19 de maio de 2026. 162 nd Ala Equipamentos de voo de tripulação ganha duplos prêmios MAJCOM para manter a prontidão de combate MORRIS AIR NACIONAL GUARD BASE, Ariz. — The 162 o vôo do equipamento de voo do tripulante da ala ganhou recentemente dois prêmios de nível de comando: o 2025 EUA Programa de Componentes de Reserva Aérea Eminente da Força Aérea AFE e o Ano Fiscal.

Tecnologiahá 59 dias

Polícia militar do exército condenado a 20 anos de prisão por pornografia infantil, outros crimes durante o julgamento na Alemanha

Este conteúdo foi publicado originalmente em 1 de junho de 2026. KAISERSLAUTERN, Alemanha – Um soldado que se deu a repreensão de jovens na internet se declarou culpado de múltiplas acusações, incluindo a produção, distribuição e posse de pornografia infantil e o abuso sexual de uma criança através de comunicação indecente durante o seu julgamento Maio 26 – 27 no tribunal Kaiserslautern. Aparelho de controle.

Tecnologiahá 59 dias

2 d Consolidação do NEC do BST para salvar milhões, aumentar a segurança

Este conteúdo foi publicado originalmente em 7 de junho de 2026. WIESBADEN, Alemanha — A coluna vertebral digital dos EUA. Exército na Europa e África está definido para uma grande revisão como o 2 d A Brigada de Sinal do Teatro começa a consolidar seus Centros Enterprise de Rede em toda a região. Um Centro Enterprise de Rede, ou NEC, é o centro local de Tecnologia de Informação e Telecomunicações do Exército para.

Tecnologiahá 59 dias

15 a Brigada de Sinais recebe o novo comandante

Este conteúdo foi publicado originalmente em 22 de junho de 2026. Forte GORDON, Ga. – O 15 a Brigada de Sinais recebeu seu novo comandante durante uma cerimônia de mudança de comando em Junho 17, 2026, no Teatro de Sinais. Col. William Cherkauskas deixou o comando da brigada para o Col. Benjamin Schneller, após mais de dois anos de serviço dedicado à brigada – e 24 anos para o Exército. Maj. Gên. Ryan Janovic.

Imagem relacionada à notícia: 3 rd Divisão de Infantaria transfere autoridade para 1 st Divisão de Infantaria
Tecnologiahá 59 dias

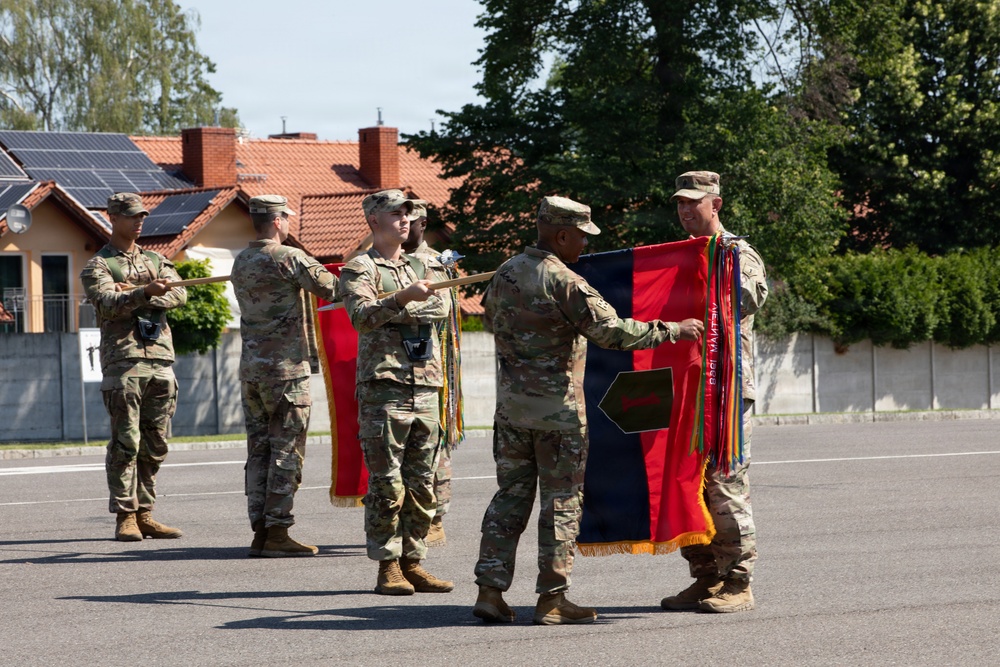
3 rd Divisão de Infantaria transfere autoridade para 1 st Divisão de Infantaria

Este conteúdo foi publicado originalmente em 25 de junho de 2026. BOLESLAWIEC, Polônia — O 1 st Divisão de Infantaria assumiu oficialmente a responsabilidade operacional do 3 rd Divisão de Infantaria, solidificando a rotação contínua do poder de combate blindado na Polônia e ao longo do flanco oriental da OTAN durante uma cerimônia de transferência de autoridade em Boleslawiec, Polônia, Junho 25, 2026. A transição.

Imagem relacionada à notícia: Novo curso de habilidades equipa os funcionários do WR-ALC para eliminar desperdício, aumentar o crescimento da carreira
Tecnologiahá 59 dias

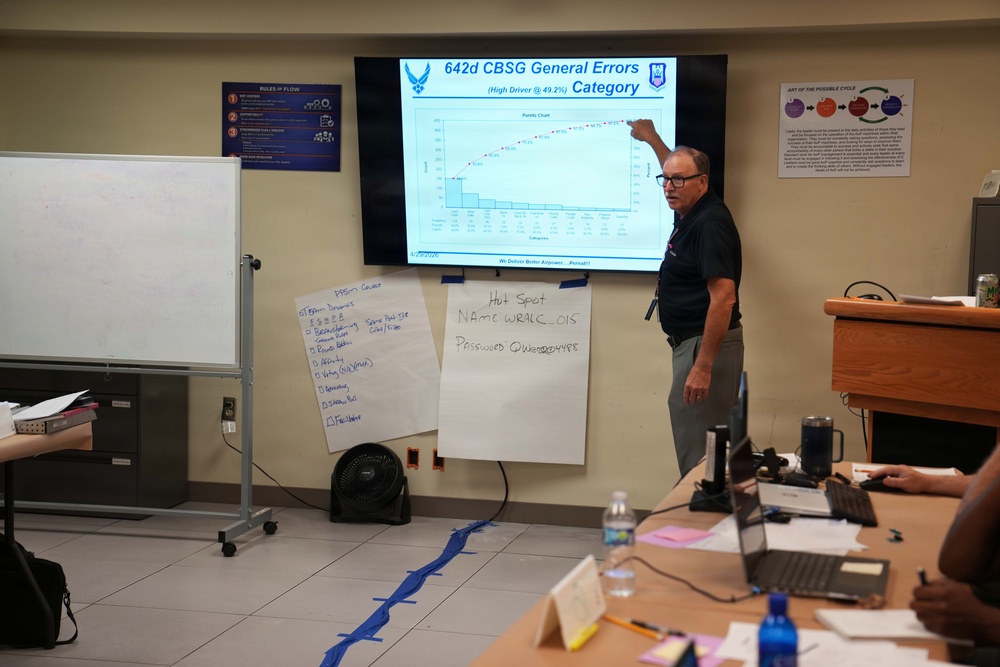
Novo curso de habilidades equipa os funcionários do WR-ALC para eliminar desperdício, aumentar o crescimento da carreira

Este conteúdo foi publicado originalmente em 8 de julho de 2026. Quatorze funcionários de todo o Complexo Logístico Aéreo Warner Robins na Base da Força Aérea Robins, Geórgia, estão voltando para suas unidades com um novo conjunto de ferramentas projetadas para eliminar frustrações no local de trabalho e aumentar a capacidade de combate à guerra. O grupo concluiu recentemente a inauguração do WR-ALC 40 -Hora Curso.

Imagem relacionada à notícia: Parcerias internacionais fortalecem a ciberdefesa no Cyber Shield 2026
Tecnologiahá 59 dias

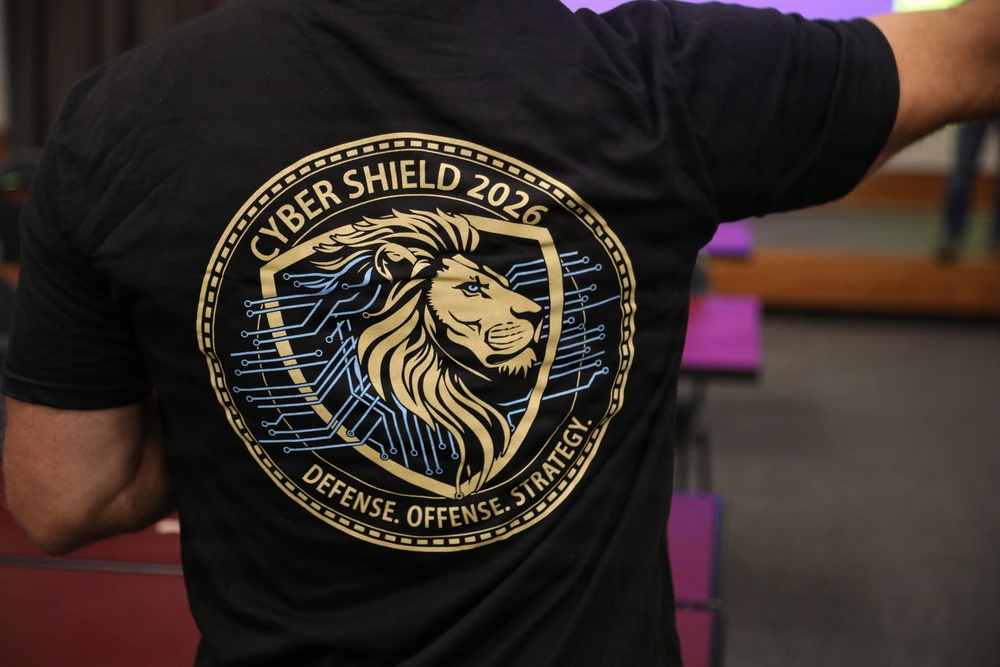
Parcerias internacionais fortalecem a ciberdefesa no Cyber Shield 2026

Este conteúdo foi publicado originalmente em 20 de julho de 2026. LITTLE ROCK, Arka. – Líderes militares dos Estados Unidos, Brasil, Polônia e Portugal participaram de uma mesa redonda de mídia durante o Dia Internacional dos Parceiros no Cyber Shield 2026, fornecendo mais do que 15 representantes de mídia com um olhar interno para o exercício e o papel das parcerias internacionais no fortalecimento da ciberdefesa.

Tecnologiahá 59 dias

Curso de Instrutor ANG fomenta a inovação através da participação do Corpo Marinho

Este conteúdo foi publicado originalmente em 30 de julho de 2026. MCGHEE TYSON AIR NATIONAL GUARD BASE, Tenn. — Um compromisso compartilhado com o desenvolvimento do instrutor trouxe um EUA. Participante do Corpo de Marinhas no I.G. Brown Centro de Treinamento e Educação TEC-University Curso de Instrutor da Guarda Nacional Aérea, Julho 14 – 24. EUA Capitão Marinho. Andrew Suarez, oficial responsável pelo Centro de.

Tecnologiahá 59 dias

A Guarda Aérea Nacional de Nova Iorque fortalece parcerias internacionais através do Programa de Intercâmbio de Reserva Militar

Este conteúdo foi publicado originalmente em 8 de julho de 2026. O 174 a Ala de Ataque, com sede em Syracuse, NY, acolhiu dois oficiais militares alemães para uma visita de duas semanas como parte do Programa de Intercâmbio da Reserva Militar em junho deste mesmo. O programa, que combina os EUA Guarda Nacional e membros de reserva com membros de serviço de nações aliadas, foi fundada em 1986, e está comemorando 40.

Tecnologiahá 59 dias

Limpado para decolagem: T 901 Ìs Execução histórica para PFR

Este conteúdo foi publicado originalmente em 10 de agosto de 2026. Por Linha: Sra. Gina Bublitz, apoiando o Executivo do Programa de Capacidade, Aviação e Ms. Carliss Spencer, Avion Solutions, Inc. que suporta o escritório do projeto de motores de turbina de aviação liberado para decolagem: T 901 Ìs Execução histórica para PFR O UH- 60 Black Hawk continua a servir como um cavalo de trabalho endurecido de batalha da.

Tecnologiahá 59 dias

Nova liderança toma o leme do Escritório do Programa ALRE

Este conteúdo foi publicado originalmente em 17 de agosto de 2026. BASE CONJUNTA MCGUIRE- DIX- LAKEHURST, N. J. — Capt. David Neall assumiu o comando como gerente de programa do Escritório de Programas de Lançamento e Recuperação de Aeronaves (ALRE) (PMA- PMA- PMA) 251 ) do Capitão. Michael Kline durante uma cerimônia de mudança de comando Ago. 13. Adm posterior. Joseph Hornbuckle, Executivo de Aquisições de Porta-.

Tecnologiahá 59 dias

Mês de Consciência Antiterrorismo: Veja algo, diga algo

Este conteúdo foi publicado originalmente em 19 de agosto de 2026. Cada membro da comunidade é lembrado a ficar vigilante para se proteger uns dos outros contra ameaças, especialmente durante o Mês de Consciência Antiterrorismo que reconhece o risco associado a ameaças terroristas enquanto também educa Soldados, civis e Famílias..É um lembrete para os soldados, a comunidade, nossos civis, empreiteiros, membros da.

Imagem relacionada à notícia: ‘Omada Alithias. e o surgimento da máquina de propaganda da Grécia'
Tecnologiahá 60 dias

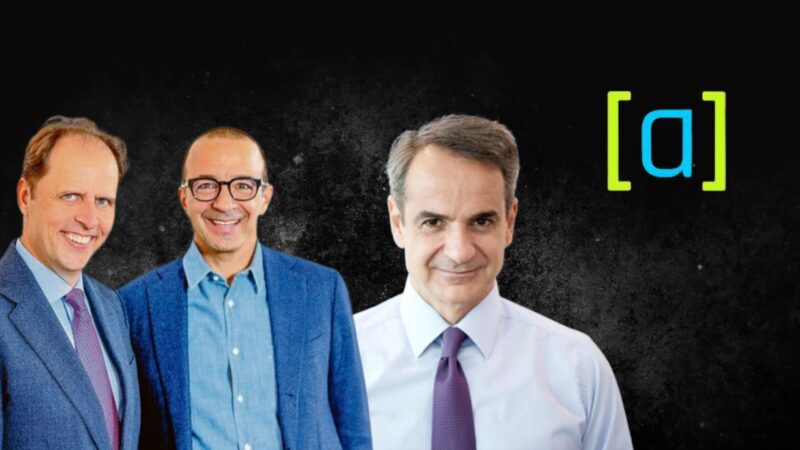
‘Omada Alithias. e o surgimento da máquina de propaganda da Grécia'

Este conteúdo foi publicado originalmente em 28 de agosto de 2025. Kyriakos Mitsotakis, PM grego, com afiliados de Omada Alitias, via V+O e Céus Azules. Imagem criada pelo autor. Com um acompanhamento combinado de mais de meio milhão no Facebook, TikTok, YouTube, e X (antes Twitter ), a Equipe Verdade, Omada Alitias em grego, tornou- se um player chave no ecossistema de mídia digital da Grécia. No início, Omada.

Imagem relacionada à notícia: supremacia sistematizada: As consequências da fé cega na tecnologia
Tecnologiahá 60 dias

supremacia sistematizada: As consequências da fé cega na tecnologia

Este conteúdo foi publicado originalmente em 22 de setembro de 2025. Imagem de Liz Carrigan e Safa, com elementos visuais de Yiorgos Bagakis e La Loma, usada com permissão. Este artigo foi escrito pela Safa para a série ‘ Divides Digitalizados. e originalmente publicado em tactictech.org. Uma versão editada é republicada pela Global Voices sob um acordo de parceria. A tecnologia pode ser usada para ajudar as.

Imagem relacionada à notícia: India. o tribunal superior move-se para regular comediantes e influenciadores do discurso
Tecnologiahá 60 dias

India. o tribunal superior move-se para regular comediantes e influenciadores do discurso

Este conteúdo foi publicado originalmente em 6 de novembro de 2025. Samay Raina, o apresentador do programa Índia Got Latent no YouTube. Imagem via Wikimedia Commons por Ajaynaik 0077. CC BY-África do Sul 4.0. A Suprema Corte da Índia deu uma decisão histórica em agosto 25, 2025, envolvendo comediantes e influenciadores de mídia social. O tribunal dirigiu os comediantes Samay Raina, Vipul Goyal, Balraj Paramjeet.

Imagem relacionada à notícia: Anunciando o Destaque Global de Vozes!
Tecnologiahá 60 dias

Anunciando o Destaque Global de Vozes!

Este conteúdo foi publicado originalmente em 3 de abril de 2026. Imagem cortesia da Gabriela Mesones Rojo. À medida que a necessidade de cobertura de notícias responsáveis e multiperspectivas aumenta cada vez mais urgente, e a situação para organizações de mídia e provedores de notícias é tornada cada vez mais difícil, Global Voices está respondendo inclinando- se em nossos pontos fortes: nossos vinte anos de.

Tecnologiahá 60 dias

Seção 8 Pagamentos de Assistência à Habitação - Fatores de Ajuste Anual, Ano Fiscal 2025

Este conteúdo foi publicado originalmente em 3 de dezembro de 2024. A Lei de Habitação dos Estados Unidos 1937 requer que certos contratos de assistência assinados pelos proprietários que participam na Seção do Departamento 8 programas de pagamento de assistência à habitação fornecem ajustes anuais para aluguer mensal para unidades abrangidas pelos contratos. Para os proprietários sujeitos a um requisito de depósito.

Tecnologiahá 60 dias

CVE-2026-5588: Uso de uma vulnerabilidade do Algoritmo Criptográfico Quebrado ou Riscado na…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Uso de uma vulnerabilidade do Algoritmo Criptográfico Quebrado ou Riscado na Legião do Castelo de Bouncy Inc. BC- JAVA bcpkix em todos (módulos pkix), Legião do Castelo de Bouncy Inc. BCPKIX- FIPS bcpkix on All (pkix modules), Legião do Castelo de Bouncy Inc. BCPIX- LTS bcpkix em Todos (módulos pkix). Esta vulnerabilidade está associada aos arquivos.

Tecnologiahá 60 dias

CVE-2026-40917: Uma falha foi encontrada no GIMP

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Uma falha foi encontrada no GIMP. Esta vulnerabilidade, um buffer de pilha sobre- lido na função ` icns_slurp()`, ocorre quando se processam arquivos de imagem do ICNS especialmente criados. Um atacante pode fornecer um arquivo ICNS malicioso, potencialmente levando a falhas de aplicativos ou divulgação de informações em sistemas que processam esses.

Tecnologiahá 60 dias

CVE-2026-40173: Dgraph é um banco de dados de código aberto distribuído GraphQL

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Dgraph é um banco de dados de código aberto distribuído GraphQL. Versão 25.3.1 e anterior contêm uma vulnerabilidade de divulgação credencial não autenticada onde o endpoint /debug/ pprof/cmdline está registrado no mux padrão e acessível sem autenticação, expondo a linha de comando de processo completo, incluindo o token de administrador configurado.

Tecnologiahá 60 dias

CVE-2026-6348: O agente WinMatrix desenvolvido pela Tecnologia Simopro tem uma vulnerabilidade…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. O agente WinMatrix desenvolvido pela Tecnologia Simopro tem uma vulnerabilidade de Autenticação Falta, permitindo que atacantes locais autenticados executem código arbitrário com privilégios do SYSTEM na máquina local, bem como em todos os hospedeiros no ambiente onde o agente está instalado.

Tecnologiahá 60 dias

CVE-2026-40308: Meu Calendário é um plugin WordPress para gerenciar eventos de calendário

Este conteúdo foi publicado originalmente em 16 de abril de 2026. Meu Calendário é um plugin WordPress para gerenciar eventos de calendário. Em versões 3.7.6 e abaixo, o objetivo AJAX mc_ ajax_mcjs_action, registrado para usuários não autenticados, passa argumentos fornecidos pelo usuário através de parse_str() sem validação, permitindo a injeção de parâmetros arbitrários, incluindo um valor do site. Em instalações.

Tecnologiahá 60 dias

CVE-2026-40458: PAC 4 J é vulnerável a falsificação de solicitação cruzada de sites (CSRF)

Este conteúdo foi publicado originalmente em 17 de abril de 2026. PAC 4 J é vulnerável a falsificação de solicitação cruzada de sites (CSRF). Um atacante malicioso pode criar um site especialmente projetado que, quando visitado por um usuário, irá enviar automaticamente uma solicitação falsa de um site com um token cujo hash colapsa com o token CSRF legítimo da vítima. Importantemente, o atacante não precisa.

Tecnologiahá 60 dias

CVE-2026-32105: o xrdp é um servidor RDP de código aberto

Este conteúdo foi publicado originalmente em 17 de abril de 2026. o xrdp é um servidor RDP de código aberto. Em versões através 0.10.5, o xrdp não implementa a verificação da assinatura do Código de Autentificação da Mensagem (MAC) de pacotes RDP criptografados quando se usa a camada "Segurança RDP Clássica". Enquanto o remetente gera assinaturas corretamente, a lógica de recebimento carece da implementação.

Tecnologiahá 60 dias

CVE-2026-40282: O WeGIA é um gerente web para instituições de caridade

Este conteúdo foi publicado originalmente em 17 de abril de 2026. O WeGIA é um gerente web para instituições de caridade. Em versões anteriores ao 3.6.10, uma vulnerabilidade de scripts de sites cruzados armazenados (XSS) permite que um usuário autentificado injete JavaScript malicioso na página de notificação Intercorrenças, que é executada quando o usuário acessa a página, habilitando o sequestro de sessão e a.

Tecnologiahá 60 dias

CVE-2026-40324: Chocolate quente é um servidor de código aberto GraphQL

Este conteúdo foi publicado originalmente em 18 de abril de 2026. Chocolate quente é um servidor de código aberto GraphQL. Antes das versões 12.22.7, 13.9.16, 14.3.1, e 15.1.14, o analisador de descida recursiva de Chocolate quente `Utf 8 GraphQLParser` não tem limite de profundidade de recursão. Um documento GraphQL criado com conjuntos de seleção profundamente aninhados, valores de objetos, valores de lista ou.

Tecnologiahá 60 dias

CVE-2026-40489: editorconfig-core- c é uma biblioteca de núcleo do EditorConfig para uso por…

Este conteúdo foi publicado originalmente em 18 de abril de 2026. editorconfig-core- c é uma biblioteca de núcleo do EditorConfig para uso por plug-ins que suportam a análise do EditorConfig. Versões até e incluindo 0.12.10 ter um buffer com base em pilha sobrecarga em ec_glob() que permite que um atacante bloqueie qualquer aplicativo usando libeditorconfig, fornecendo uma estrutura de diretório especialmente criada.

Tecnologiahá 60 dias

CVE-2026-6569: Uma vulnerabilidade foi identificada no Kodcloud KodExplorer até 4.52

Este conteúdo foi publicado originalmente em 19 de abril de 2026. Uma vulnerabilidade foi identificada no Kodcloud KodExplorer até 4.52. Isto impacta o arquivo de funçãoGet do arquivo /app/controller/share.class.php do arquivo componenteGet Endpoint. Tal manipulação do arquivo de argumentoUrl leva a autenticação inadequada. O ataque pode ser lançado remotamente. O fornecedor foi contatado cedo sobre esta divulgação.

Tecnologiahá 60 dias

CVE-2026-6635: Uma vulnerabilidade de segurança foi detectada em remos de barco até 0.1.67

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade de segurança foi detectada em remos de barco até 0.1.67. Isto impacta a chamada de ferramentas de função dos aplicativos de arquivo/experimental/tools_webhook/app.py do componente tools_webhook. Tal manipulação do argumento X- Ferramentas- JWE leva a autenticação inadequada. O ataque pode ser realizado a partir do controle remoto.

Tecnologiahá 60 dias

CVE-2026-32135: NanoMQ MQTT Broker (NanoMQ) é uma plataforma de mensagens de borda

Este conteúdo foi publicado originalmente em 20 de abril de 2026. NanoMQ MQTT Broker (NanoMQ) é uma plataforma de mensagens de borda. versões anteriores 0.24.11 ter um buffer de pilha ativado remotamente na função `uri_param_parse` da API REST da NanoMQ. A vulnerabilidade ocorre devido a um erro desligado ao alocar a memória para as chaves e valores dos parâmetros da consulta, permitindo que um atacante escreva um.

Tecnologiahá 60 dias

CVE-2026-35588: Glances é uma ferramenta de monitoramento de plataformas cruzadas do sistema…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Glances é uma ferramenta de monitoramento de plataformas cruzadas do sistema aberto. Antes da versão 4.5.4, o módulo de exportação Cassandra (`glances/exports/glances_cassandra/__init__.py`) interpola os valores de configuração de `keyspace`, `table' e `replication_factor' diretamente nas instruções CQL sem validação. Um usuário com acesso de gravação.

Tecnologiahá 60 dias

CVE-2026-40250: O OpenEXR fornece a especificação e a implementação de referência do formato de…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. O OpenEXR fornece a especificação e a implementação de referência do formato de arquivo EXR, um formato de armazenamento de imagens para a indústria de filmes. Em versões 3.4.0 através 3.4.9, 3.3.0 através 3.3.9, e 3.2.0 através 3.2.7, ` internal_ dwa_ compressor.h: 1040 ` executa `chan->largura * chan->bytes_per_element` em `int 32 ` aritmética sem.

Tecnologiahá 60 dias

CVE-2026-40569: FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio compartilhada. versões anteriores 1.8.213 ter uma vulnerabilidade de atribuição em massa nos endpoints de configuração de conexão de caixa de correio do FreeScout (`conexãoIncomingSave()` no `app/Http/Controllers/MailboxesController.php: 468 ` e `conectaçãoSalva()' na linha 398.

Tecnologiahá 60 dias

CVE-2026-29644: XiangShan (processador RISC-V de alto desempenho de código aberto) commit edb 1…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. XiangShan (processador RISC-V de alto desempenho de código aberto) commit edb 1 dfaf 7 d 290 ae 99724594507 dc 46 c 2 c 2125384 ( 2024 - 11 - 28 ) tem um gating inadequado do seu caminho de gravação de RSE distribuído, permitindo tentativas ilegais de gravação de RSE para alterar o estado de RSE personalizado do PMA (Atributo de Memória Física).

Tecnologiahá 60 dias

CVE-2026-41194: FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio compartilhada. Antes da versão 1.8.215, a ação de desconexão da caixa de correio OAuth é implementada como `GET /mailbox/oauth-disconnect/{id}/{in_out}/{provider}`. Ele remove os metadados OAuth armazenados da caixa de correio e, em seguida, redireciona. Como é uma rota GET, não.

Tecnologiahá 60 dias

CVE-2026-40889: Frappe HR é uma solução de gestão de recursos humanos de código aberto (HRMS)

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Frappe HR é uma solução de gestão de recursos humanos de código aberto (HRMS). Antes das versões 15.58.2 e 16.4.2, os usuários autenticados podem acessar arquivos não autorizados explorando certos endpoints api. Versão 15.58.2 e 16.4.2 contenha um patch. Não há soluções conhecidas disponíveis.

Tecnologiahá 60 dias

CVE-2026-34275: Vulnerabilidade no produto Oracle Advanced Inbound Telephony da Suíte Oracle…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto Oracle Advanced Inbound Telephony da Suíte Oracle E-Business (componente: Configuração e Administração). As versões suportadas que são afetadas são 12.2.3 - 12.2.15. A vulnerabilidade facilmente explorável permite que o atacante não autêntico com acesso à rede via HTTP comprometa a Telefonia Avançada de Entrada do Oracle. Os.

Tecnologiahá 60 dias

CVE-2026-34318: Vulnerabilidade no produto MySQL Shell do Oracle MySQL (componente: Shell…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto MySQL Shell do Oracle MySQL (componente: Shell: Cliente básico). As versões suportadas que são afetadas são 8.0.0 - 8.0.45, 8.4.0 - 8.4.8 e 9.0.0 - 9.6.0. Difícil de explorar a vulnerabilidade permite que o atacante privilegiado com acesso à rede através de vários protocolos comprometa o MySQL Shell. Enquanto a.

Tecnologiahá 60 dias

CVE-2026-40927: O Docmost é um software de wiki colaborativo de código aberto e documentação

Este conteúdo foi publicado originalmente em 21 de abril de 2026. O Docmost é um software de wiki colaborativo de código aberto e documentação. Antes de 0.80.0, ao deixar um comentário em uma página, é possível incluir um URI JavaScript como link. Quando um usuário clica no link o JavaScript executa. Esta vulnerabilidade está fixada em 0.80.0.

Tecnologiahá 60 dias

CVE-2026-41060: WWBN AVideo é uma plataforma de vídeo de código aberto

Este conteúdo foi publicado originalmente em 21 de abril de 2026. WWBN AVideo é uma plataforma de vídeo de código aberto. Em versões 29.0 e abaixo, a função ` isSSRFSafeURL()` em `objets/functions.php` contém um curto-circuito do mesmo domínio (linhas) 4290 - 4296 ) que permite que qualquer URL cujo nome de hospedeiro corresponde a `webSiteRootURL` contorne todas as proteçãos SSRF. Como a verificação compara apenas.

Tecnologiahá 60 dias

CVE-2026-6386: Para aplicar uma chave de proteção particular a um intervalo de endereço…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Para aplicar uma chave de proteção particular a um intervalo de endereço, o kernel deve atualizar os itens correspondentes da tabela de página. A subrotina que tratou disto não levou em conta a presença de 1 Mapeamentos de páginas grandes de GB criados usando o shm_create_largepage( 3 ) interface. Em particular, ele sempre trataria uma página de.

Tecnologiahá 60 dias

CVE-2026-31431: No kernel Linux, a seguinte vulnerabilidade foi resolvida: crypto: algif_aead…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: crypto: algif_aead - Reverter para operar fora do local Isto reverte principalmente o commit 72548 b 093 ee 3 exceto para a cópia dos dados associados. Não há nenhum benefício em operar no local em algif_ aead, uma vez que o fonte e destino vêm de diferentes mapeamentos. Livre- se de toda a.

Tecnologiahá 60 dias

CVE-2026-5820: O plugin Zypento Blocks para WordPress é vulnerável ao script de sites cruzados…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O plugin Zypento Blocks para WordPress é vulnerável ao script de sites cruzados armazenados através do bloco Tabela de Conteúdos em todas as versões até, e incluindo, 1.0.6. Isto se deve ao script de renderização TOC frontal lendo o texto do título via `innerText` e inserindo- o na página usando `innerHTML` sem a desinfectação adequada. Isto permite.

Tecnologiahá 60 dias

CVE-2026-31436: No kernel Linux, a seguinte vulnerabilidade foi resolvida: dmaengine: idxd…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: dmaengine: idxd: corrigir a possível conclusão errada do descritor em llist_ abort_desc() No final desta função, d é o cursor transversal do flist, mas o código completa encontrado. Isto pode levar a problemas como desreferências de ponteiros NULL, dupla conclusão ou vazamentos de descritores.

Tecnologiahá 60 dias

CVE-2026-31465: No kernel Linux, a seguinte vulnerabilidade foi resolvida: writeback: não…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: writeback: não bloqueie a sincronização para sistemas de arquivos sem garantias de integridade de dados Adicione uma bandeira de superblocos SB_I_NO_DATA_INTEGRITY para sistemas de arquivos que não possam garantir a persistência de dados na sincronização (por exemplo, fusível). Para os.

Tecnologiahá 60 dias

CVE-2026-31494: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: macb: use o…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: macb: use o número de fila atual para estatísticas Há um potencial desajuste entre a memória reservada para estatísticas e a quantidade de memória escrita. gem_get_sset_count() calcula corretamente o número de estatísticas com base nas filas ativas, enquanto que gem_get_ethool_stats().

Tecnologiahá 60 dias

CVE-2026-31523: No kernel Linux, a seguinte vulnerabilidade foi resolvida: nvme- pci: garanta…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: nvme- pci: garanta que estamos a colher uma fila de pesquisas Um usuário pode alterar a contagem de filas na hora de execução. Há uma janela breve durante uma reiniciação onde uma tarefa do hipri pode tentar sondar a fila antes que a camada do bloco atualize os mapas da fila, que correria com.

Tecnologiahá 60 dias

CVE-2026-35364: A condição de corrida do Tempo de Verificação para Tempo de Uso (TOCTOU) existe…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. A condição de corrida do Tempo de Verificação para Tempo de Uso (TOCTOU) existe no utilitário mv de uutils coreutils durante operações de dispositivos cruzados. O utilitário remove o caminho de destino antes de recriá- lo através de uma operação de cópia. Um atacante local com acesso de gravação ao diretório de destino pode explorar esta janela para.

Tecnologiahá 60 dias

CVE-2026-41459: Xerte versões de kits de ferramentas online 3.15 e anterior contêm uma…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Xerte versões de kits de ferramentas online 3.15 e anterior contêm uma vulnerabilidade de divulgação de informações que permite que os atacantes não autênticos recuperem o caminho completo do sistema de arquivos do lado do servidor da raiz do aplicativo. Os atacantes podem enviar um pedido GET para a página /setup para acessar o valor exposto.

Tecnologiahá 60 dias

CVE-2026-41314: pypdf é uma biblioteca de PDF de código aberto e livre

Este conteúdo foi publicado originalmente em 22 de abril de 2026. pypdf é uma biblioteca de PDF de código aberto e livre. Um atacante que usa uma vulnerabilidade presente nas versões anteriores 6.10.2 pode criar um PDF que leva a que a RAM seja esgotada. Isto requer o acesso a uma imagem usando `/FlateDecode` com valores de tamanho grande. Isto foi corrigido em pypdf 6.10.2. Como solução de contorção, pode- se.

Tecnologiahá 60 dias

CVE-2026-41679: Paperclip é um servidor Node.js e React UI que orquestra uma equipe de agentes…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Paperclip é um servidor Node.js e React UI que orquestra uma equipe de agentes de IA para gerir um negócio. Antes da versão 2026.416.0, um atacante não autenticado pode alcançar a execução de código remoto completa em qualquer instância de Paperclip acessível à rede que se executa no modo `autenticado` com configuração padrão. Nenhuma interação do.

Tecnologiahá 60 dias

CVE-2026-31532: No kernel Linux, a seguinte vulnerabilidade foi resolvida: pode: raw: corrigir…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: pode: raw: corrigir ro->uniq use-after-free em raw_rcv() raw_release() desregistros RAw CAN receba filtros via can_rx_unregister(), mas a exclusão do receptor é diferida com call_rcu(). Isto deixa uma janela onde raw_rcv() ainda pode estar executando em uma seção crítica RCU do lado de leitura.

Tecnologiahá 60 dias

CVE-2026-40894: O dotnet de Telemetria é um framework de telemetria de rede de Dotnet

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O dotnet de Telemetria é um framework de telemetria de rede de Dotnet. Em OpenTelemetry.Api 0.5.0 -Beta. 2 para 1.15.2 e a Telemetria Aberta. Extensões.Propagadores 1.3.1 para 1.15.2, Os detalhes de implementação da bagagem, B 3 e o código de processamento do Jaeger no OpenTelemetry.Api e OpenTelemetry.Extensões.Propagadores Os pacotes NuGet podem.

Tecnologiahá 60 dias

CVE-2026-6375: Uma vulnerabilidade na API de reserva SpiceJetÕs permite que usuários não…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Uma vulnerabilidade na API de reserva SpiceJetÕs permite que usuários não autênticos consultem registros de nomes de passageiros (PNRs) sem quaisquer controles de acesso. Como os identificadores PNR seguem um padrão previsível, um atacante pode enumerar sistematicamente registros válidos e obter nomes de passageiros associados. Esta falha deriva da.

Tecnologiahá 60 dias

CVE-2026-41346: Aberto 2026.2.26 antes 2026.3.31 obriga os caps de pedido de pareamento…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Aberto 2026.2.26 antes 2026.3.31 obriga os caps de pedido de pareamento pendentes por arquivo de canal em vez de por conta, permitindo que os atacantes exaurem a janela pendente compartilhada. Os atacantes remotos podem enviar pedidos de pareamento de outras contas para bloquear novos desafios de pareamento em contas não afetadas, causando negação de.

Tecnologiahá 60 dias

CVE-2026-40431: Existe uma vulnerabilidade no SenseLive X 3050 Ìs interface de gerenciamento…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Existe uma vulnerabilidade no SenseLive X 3050 Ìs interface de gerenciamento web devido à sua confiança em HTTP não criptografado para toda comunicação administrativa. Como o tráfego de gestão, incluindo tentativas de autenticação e dados de configuração, é transmitido em texto claro, um atacante com acesso ao mesmo segmento de rede pode interceptar.

Tecnologiahá 60 dias

CVE-2026-41430: Pressione, um aplicativo personalizado Frappe que executa Frappe Cloud…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Pressione, um aplicativo personalizado Frappe que executa Frappe Cloud, gerencia infraestrutura, subscrição, mercado e software- como- um- serviço (SaaS). O parâmetro redirecione na página de login é vulnerável ao XSS refletido. O patch no commit 16 d 1 b 6 ca 2559 f 858 a 1 de 77 bcb 03 fd 7 f 1 b 81671 c 6 corrige o problema restringindo.

Tecnologiahá 60 dias

CVE-2026-25660: CodeChecker é uma ferramenta de analisador, banco de dados de defeitos e…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. CodeChecker é uma ferramenta de analisador, banco de dados de defeitos e extensão do visor para o Analisador estático de Clang e o Tidy de Clang. A passagem de autenticação ocorre quando o URL termina com a Autenticação com certas chamadas de função. Este bypass permite atribuir permissão arbitrária a qualquer usuário existente no CodeChecker. Esta.

Tecnologiahá 60 dias

CVE-2026-31560: No kernel Linux, a seguinte vulnerabilidade foi resolvida: spi: spi- dw- dma…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: spi: spi- dw- dma: corrigir o registro de erros de impressão quando a transação terminada de espera Se ocorrer um erro, o dispositivo pode não ter uma mensagem atual. Neste caso, o sistema irá falhar. Neste caso, é melhor usar dev do ctlr de estrutura (structur spi_controller*).

Tecnologiahá 60 dias

CVE-2026-31589: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mm: call…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mm: call ->free_folio() diretamente em folio_unmap_invalidate() Só podemos chamar filemap_free_folio() se tivermos uma referência a (ou segurar um bloqueio) ao mapeamento. Caso contrário, já removemos o fólio do mapeamento para que ele não pipe mais o mapeamento e o mapeamento possa ser.

Tecnologiahá 60 dias

CVE-2026-31620: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ALSA: usx 2 y: nós…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ALSA: usx 2 y: nós 144 mkii: corrigir o deref NULL na interface faltante 0 Um dispositivo USB malicioso com o TASCAM US- 144 O id do dispositivo MKII pode ter uma configuração contendo bInterfaceNumber= 1 mas sem interface 0. Os descritores de configuração USB não são necessários para atribuir.

Tecnologiahá 60 dias

CVE-2026-31649: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: stmmac…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: stmmac: corrigir o fluxo de fluxo inteiro no modo de cadeia A implementação em modo de cadeia jumbo_frm() calcula incondicionalmente len = nopaged_len - bmax; onde nopaged_len = skb_headlen(skb) (apenas bytes lineares) e bmax é BUF_SIZE_ 8 KiB ou BUF_SIZE_ 2 KiB. No entanto, o chamador.

Tecnologiahá 60 dias

CVE-2026-41079: OpenPrinting CUPS é um sistema de impressão de código aberto para Linux e…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. OpenPrinting CUPS é um sistema de impressão de código aberto para Linux e outros sistemas operacionais parecidos com o Unix. Antes de 2.4.17, um atacante adjacente à rede pode enviar uma resposta SNMP criada para a infraestrutura CUPS SNMP que causa uma leitura fora de limites de até 176 bytes passam por um buffer de pilha. A memória vazada é.

Tecnologiahá 60 dias

CVE-2026-41328: Dgraph é um banco de dados de código aberto distribuído GraphQL

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Dgraph é um banco de dados de código aberto distribuído GraphQL. Antes de 25.3.3, uma vulnerabilidade foi encontrada no Dgraph que dá a um atacante não autenticado acesso completo à leitura a cada pedaço de dados no banco de dados. Isto afeta a configuração padrão do Dgraph onde o ACL não está habilitado. O ataque requer dois POSTs HTTP para a porta.

Tecnologiahá 60 dias

CVE-2026-41481: LangChain é um framework para agentes de construção e aplicativos alimentados…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. LangChain é um framework para agentes de construção e aplicativos alimentados com LLM. Antes dos fragmentadores de texto de langchain 1.1.2, HTMLHeaderTextSplitter.split_text_from_url() validaram a URL inicial usando validate_safe_url() mas então executaram a fetch com requests.get() com redirecionamentos ativados (o padrão). Como os alvos de.

Tecnologiahá 60 dias

CVE-2026-6990: Uma vulnerabilidade foi encontrada no siga- projeto-siga 11.0.3.18

Este conteúdo foi publicado originalmente em 25 de abril de 2026. Uma vulnerabilidade foi encontrada no siga- projeto-siga 11.0.3.18. O elemento afetado é uma função desconhecida do arquivo /sigawf/app/responsavel/ novo. Realizando uma manipulação do argumento Nome/ Descrição resulta em scripting cruzado do site. O ataque pode ser iniciado remotamente. A exploração foi tornada pública e pode ser usada. O projeto foi.

Tecnologiahá 60 dias

CVE-2026-7026: Uma vulnerabilidade foi determinada no D-Link DGS- 3420 1.50.018

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma vulnerabilidade foi determinada no D-Link DGS- 3420 1.50.018. Esta questão afeta alguns processamentos desconhecidos da página Configurações de Informações do Sistema do componente. Esta manipulação do argumento Nome do Sistema causa scripting cruzado do site. É possível a exploração remota do ataque. A exploração foi divulgada publicamente e pode.

Tecnologiahá 60 dias

CVE-2026-7062: Uma vulnerabilidade de segurança foi detectada no Intina 47 sintonia de contexto…

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma vulnerabilidade de segurança foi detectada no Intina 47 sintonia de contexto até 2.0.0. Isto afeta uma parte desconhecida do arquivo src/git-integration.ts do componente Integração Git. Tal manipulação leva à injeção de comandos os. O ataque pode ser executado remotamente. A exploração foi divulgada publicamente e pode ser usada.

Tecnologiahá 60 dias

CVE-2026-7084: Uma vulnerabilidade foi encontrada no aplicativo Thonflow- HBAI-Ltd até 1.1.1

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi encontrada no aplicativo Thonflow- HBAI-Ltd até 1.1.1. Isto afeta a função de captação do arquivo src/routes/setting/vendorConfig/getCodeByLink.ts do componente getCodeByLink Endpoint. A manipulação do argumento Link resulta em falsificação de solicitação do lado do servidor. O ataque pode ser realizado a partir do controle.

Tecnologiahá 60 dias

CVE-2026-7107: Uma fraqueza foi identificada nos projetos de código Sistema de facturas em…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma fraqueza foi identificada nos projetos de código Sistema de facturas em Laravel 1.0. O elemento impactado é uma função desconhecida do arquivo / empresa. Esta manipulação do logotipo do argumento causa upload irrestrito. O ataque é possível ser realizado remotamente. A exploração foi disponibilizada ao público e pode ser usada para ataques.

Tecnologiahá 60 dias

CVE-2026-7123: Uma vulnerabilidade foi encontrada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi encontrada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521. Afetado é o set de funçõesIptvCfg do arquivo /cgi-bin/cstecchi.cgi do componente CGI Handler. Realizando uma manipulação do argumento setIptvCfg resulta em injeção de comandos os. O ataque pode ser iniciado remotamente. A exploração foi tornada pública e pode ser usada.

Tecnologiahá 60 dias

CVE-2026-7137: Uma vulnerabilidade de segurança foi detectada no Totolink A 8000 RU 7.1 Cu.

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade de segurança foi detectada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521. Isto afeta o conjunto de funçõesStorageCfg do arquivo /cgi-bin/cstecchi.cgi do componente CGI Handler. A manipulação do argumento sambaEnabled leva à injeção de comandos os. É possível a exploração remota do ataque. A exploração foi divulgada publicamente e.

Tecnologiahá 60 dias

CVE-2026-7148: Uma falha foi encontrada no Aula Online CodeAstro 1.0

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma falha foi encontrada no Aula Online CodeAstro 1.0. Isto afeta uma parte desconhecida do arquivo /addnewfaculty. Executar uma manipulação do fname do argumento pode levar a injeção de sql. O ataque pode ser executado remotamente. A exploração foi publicada e pode ser usada.

Tecnologiahá 60 dias

CVE-2026-40974: A configuração automática do Cassandra da Primavera Boot não realiza…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. A configuração automática do Cassandra da Primavera Boot não realiza verificação do nome de máquina ao estabelecer uma conexão SSL com o Cassandra. Afetado: Bota de Primavera 4.0.0 – 4.0.5 (fixo 4.0.6 ), 3.5.0 – 3.5.13 (fixo 3.5.14 ), 3.4.0 – 3.4.15 (fixo 3.4.16 ), 3.3.0 – 3.3.18 (fixo 3.3.19 ), 2.7.0 – 2.7.32 (fixo 2.7.33 ); Configuração automática.

Tecnologiahá 60 dias

CVE-2026-7214: Uma vulnerabilidade foi identificada no engenheiro-suo-dados eghuzefa até 0.1.3

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi identificada no engenheiro-suo-dados eghuzefa até 0.1.3. Esta vulnerabilidade afeta a função lead_file/write_file/list_files/file_inf do arquivo src/server.py. A manipulação do argumento WORKSPACE_ PATH leva ao percurso transversal. O ataque pode ser iniciado remotamente. A exploração está disponível para o público e pode ser.

Tecnologiahá 60 dias

CVE-2026-40966: Na IA de Primavera, um atacante pode evitar o isolamento da conversa e…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Na IA de Primavera, um atacante pode evitar o isolamento da conversa e exfiltrar memória sensível de outros usuários, incluindo segredos e credenciais, injetando a lógica do filtro através do IDde conversa. Apenas os aplicativos que usam VectorStoreChatMemoryAdvisor e passam o input fornecido pelo usuário como um ID de conversa são afetados.

Tecnologiahá 60 dias

CVE-2026-7266: Uma vulnerabilidade foi detectada no Sistema de Comércio Eletrónico…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi detectada no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. O elemento impactado é a função save_order do arquivo /admin/ajax.php?action=save_order. A manipulação do ID do argumento resulta em injeção de sql. O ataque pode ser executado remotamente. A exploração é agora pública e pode ser usada.

Tecnologiahá 60 dias

CVE-2026-38948: A vulnerabilidade do script de sites cruzados (XSS) existe no FUEL CMS v 1.5.2…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. A vulnerabilidade do script de sites cruzados (XSS) existe no FUEL CMS v 1.5.2 e antes dentro da funcionalidade de upload do ativo. O aplicativo não consegue desinfectar corretamente os arquivos SVG carregados, permitindo que um usuário autenticado de baixas preferências envie um arquivo SVG criado contendo código malicioso.

Tecnologiahá 60 dias

CVE-2026-41394: OpenClaw antes 2026.3.31 contém uma vulnerabilidade de contornação de…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 contém uma vulnerabilidade de contornação de autenticação onde as rotas HTTP não autéticas recebem escopos de gravação em tempo de execução do operador. Os atacantes podem acessar essas rotas sem autenticação para executar ações de execução privilegiadas destinadas aos operadores autorizados.

Tecnologiahá 60 dias

CVE-2026-42429: OpenClaw antes 2026.4.8 contém uma vulnerabilidade de escalada de privilégios…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.4.8 contém uma vulnerabilidade de escalada de privilégios no mecanismo de autenticação HTTP do plug- in do gateway que aumenta as solicitações de identity- roteing operator.read para executar o operador.write permissões. Os atacantes podem explorar isso enviando pedidos com rótulo de leitura através da rota de auth gateway para.

Tecnologiahá 60 dias

CVE-2026-22740: Um aplicativo WebFlux que processa pedidos multiparte cria arquivos temp para…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Um aplicativo WebFlux que processa pedidos multiparte cria arquivos temp para peças maiores do que 10 K. Em algumas circunstâncias, os arquivos temporários podem não permanecer excluídos após o pedido ser processado completamente. Isto permite que um atacante consome o espaço disponível no disco. Verões mais antigas e não suportadas também são.

Tecnologiahá 60 dias

CVE-2026-7394: Uma vulnerabilidade foi determinada no Sistema de Comércio Eletrónico…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Uma vulnerabilidade foi determinada no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. Afetado por esta vulnerabilidade é uma funcionalidade desconhecida do arquivo /admin/view_order.php do componente GET Parameter Handler. Executar uma manipulação do ID do argumento pode levar a injeção de sql. O ataque pode ser realizado a partir do.

Tecnologiahá 60 dias

CVE-2026-7381: Plack::Middleware::XSendfile versões através 1.0053 para o Perl pode permitir a…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Plack::Middleware::XSendfile versões através 1.0053 para o Perl pode permitir a reescritura do caminho controlado pelo cliente. Platk::Middleware::XSendfile permite que a configuração de variação (tipo de arquivo de envio) seja definida pelo cliente através do cabeçalho do tipo de arquivo de envio X, se não for considerado no construtor de middleware.

Tecnologiahá 60 dias

CVE-2026-5080: Dançador:: Sessão::Resumo de versões através 1.3522 para o Perl gera ids de…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Dançador:: Sessão::Resumo de versões através 1.3522 para o Perl gera ids de sessão inseguramente. O id de sessão é gerado a partir da soma dos pontos de código de caracteres do caminho absoluto com o id de processo, o tempo de época e chamadas para a função rand() incorporada para retornar um número entre 0 e 999 - bilhão, e concatenando esse.

Tecnologiahá 60 dias

CVE-2026-41174: Traefik é um proxy reverso HTTP e balanceador de carga

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Traefik é um proxy reverso HTTP e balanceador de carga. Antes das versões 2.11.43, 3.6.14, e 3.7.0 -Cr. 2, há uma potencial vulnerabilidade na aplicação do isolamento de espaço cruzado do provedor de CRD do Traefik. Quando providers.kubernetesCRD.allowCrossNamespace=false, Traefik rejeita corretamente referências de middleware de espaços cruzados.

Tecnologiahá 60 dias

CVE-2026-3772: O plugin do Editor de WP para WordPress é vulnerável ao falsificação de…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. O plugin do Editor de WP para WordPress é vulnerável ao falsificação de solicitação cruzada de sites em todas as versões até, e incluindo, 1.2.9.2. Isto se deve à falta de verificação de nãoce nas funções 'add_plugins_page' e 'add_themes_page'. Isto torna possível que os atacantes não autênticos sobrescrevam plug- in arbitrários e temam arquivos PHP com.

Tecnologiahá 60 dias

CVE-2026-42482: Um buffer baseado em pilha transborda em mangle_to_hex_lower() e…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Um buffer baseado em pilha transborda em mangle_to_hex_lower() e mangle_to_hex_upper() em src/rp_cpu.c em hashcat v 7.1.2 permite que um atacante cause uma negação de serviço ou, possivelmente, execute código arbitrário através de um arquivo de regra criado, ou através das opções de regra - j ou - k usadas com candidatos a senha 128 ou mais caracteres.

Tecnologiahá 60 dias

CVE-2026-31748: No kernel Linux, a seguinte vulnerabilidade foi resolvida: comedi: me_daq…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: comedi: me_daq: Corrigir o sobrecarga potencial do buffer de firmware `me 2600 _xilinx_download()` carrega o firmware que foi solicitado pelo `request_firmware()`. É possível que ele invada o buffer de fonte porque ele cegamente confia no formato do arquivo. Ele lê um comprimento de fluxo de.

Tecnologiahá 60 dias

CVE-2026-31777: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ALSA: ctxfi…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ALSA: ctxfi: Verifique o erro para mapeamento do índice O driver ctxfi assumiu cegamente um valor adequado devolvido do daio_ device_index(), mas nem sempre é verdade. Adicione uma verificação de erro adequada para lidar com o erro da função.

Tecnologiahá 60 dias

CVE-2026-43020: No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: MGMT…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: MGMT: validar o enc_size LTK na carga Carregar Chaves de longo prazo armazena o enc_size fornecido pelo usuário e, posteriormente, usa- o para tamanhos operações de pilha de tamanho fixo ao responder às solicitações LE LTK. Um enc_tamanho maior que o 16 -byte buffer chave pode.

Tecnologiahá 60 dias

CVE-2026-43049: No kernel Linux, a seguinte vulnerabilidade foi resolvida: HID: logitech-hidpp…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: HID: logitech-hidpp: Prevenir o falhamento da inicialização do feedback de força após o uso, se a inicialização do feedback de força falhar ao sondar o Logitech G 920 Roda de Corrida de Força de Condução para Xbox Um, um número de erro será devolvido e propagado antes da infraestrutura do espaço.

Tecnologiahá 60 dias

CVE-2026-42480: Uma vulnerabilidade de leitura baseada em pilhas fora de limites no…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma vulnerabilidade de leitura baseada em pilhas fora de limites no VrmlData_Scene::ReadLine no analisador VRML na tecnologia Aberta CASCADE (OCCT) V 8 _ 0 _ 0 _rc 5 permite que os atacantes causem uma negação de serviço através de um arquivo VRML criado. O problema ocorre porque o manipulador de escape de cordas citadas usa ptr[++anOffset] sem checagem.

Tecnologiahá 60 dias

CVE-2026-7590: Uma vulnerabilidade foi identificada no eyal-gor p_ 69 _branch_monkey_mcp até 69…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma vulnerabilidade foi identificada no eyal-gor p_ 69 _branch_monkey_mcp até 69 bc 71874 ce 40050 ef 45 fde 5 a 435855 f 18 af 3373. O elemento afetado é uma função desconhecida do arquivo branch_monkey_mcp/bridge_and_local_actions/routes/advanced.py do componente Preview Endpoint. Tal manipulação do argumento dev_script leva à injeção de comandos os.

Tecnologiahá 60 dias

CVE-2026-5109: O plugin Gravity Forms para WordPress é vulnerável ao script de sites…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. O plugin Gravity Forms para WordPress é vulnerável ao script de sites armazenados em versões até e incluindo 2.10.0. Isto se deve à validação insuficiente e à fuga de saída dos valores do campo da Opção Produto. A vulnerabilidade existe porque a função de validação de estado aceita valores enviados onde a versão saneada do wp_kses() corresponde a um.

Tecnologiahá 60 dias

CVE-2026-7611: Uma vulnerabilidade foi encontrada no TEW- TRENDnet 821 DAP até 1.12 B 01

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Uma vulnerabilidade foi encontrada no TEW- TRENDnet 821 DAP até 1.12 B 01. Isto impacta a função plataforma_do_upgrade_cameo_dev do arquivo cameo_dev.sh do componente Firmware Update Handler. Realizar uma manipulação resulta em verificação insuficiente da autenticidade dos dados. O ataque é possível ser realizado remotamente. A complexidade de um ataque.

Tecnologiahá 60 dias

CVE-2026-40561: Versão Starlet através 0.31 para o Perl permite contrabando de solicitação HTTP…

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Versão Starlet através 0.31 para o Perl permite contrabando de solicitação HTTP através de precedência de cabeçalho inadequado. O Starlet prioriza incorretamente "Longura de conteúdo" em vez de "Transfer- Encoding: engrossed" quando ambos os cabeçalhos estão presentes em um pedido HTTP. Por RFC 7230 3.3.3, A codificação de transferência deve ter.

Tecnologiahá 60 dias

CVE-2026-7700: Uma fraqueza foi identificada no langflow-ai langflow até 1.8.4

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Uma fraqueza foi identificada no langflow-ai langflow até 1.8.4. Isto afeta a avaliação da função do arquivo src/lfx/src/lfx/components/llm_operations/lambda_filter.p do componente LambdaFilterComponent. Executar uma manipulação pode levar a injeção de código. O ataque pode ser realizado a partir do controle remoto. A exploração foi disponibilizada ao.

Tecnologiahá 60 dias

CVE-2026-7719: Uma falha de segurança foi descoberta no Totolink WA 300 5.2 Cu.

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma falha de segurança foi descoberta no Totolink WA 300 5.2 Cu. 7112 _B 20190227. O elemento afetado é a função loginauth do arquivo /cgi-bin/cstecchi.cgi do componente POST Request Handler. A manipulação do argumento http_host resulta em sobrecarga de buffer. O ataque pode ser lançado remotamente. A exploração foi lançada ao público e pode ser usada.

Tecnologiahá 60 dias

CVE-2026-7738: Uma falha de segurança foi descoberta em doc-tools-mcp de puchunjie 1.0.18

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma falha de segurança foi descoberta em doc-tools-mcp de puchunjie 1.0.18. Isto afeta a função create_document/open_document do arquivo src/ mcp-server.ts do componente Interface MCP. A manipulação do arquivo de argumentos resulta em caminho transversal. O ataque pode ser lançado remotamente. A exploração foi lançada ao público e pode ser usada para.

Tecnologiahá 60 dias

CVE-2026-42811: Em termos simples, o Apache Polaris deve emitir credenciais GCS de curta…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Em termos simples, o Apache Polaris deve emitir credenciais GCS de curta duração que apenas funcionam para os arquivos de uma tabela, mas um espaço de nomes criado ou nome de tabela pode fazer com que essas credenciais funcionem através do balde configurado. O Apache Polaris constrói credenciais do Google Cloud Storage baixadas criando um Límite de.

Tecnologiahá 60 dias

CVE-2026-42227: n 8 n é uma plataforma de automação de fluxo de trabalho de código aberto

Este conteúdo foi publicado originalmente em 4 de maio de 2026. n 8 n é uma plataforma de automação de fluxo de trabalho de código aberto. Antes das versões 1.123.32, 2.17.4, e 2.18.1, um usuário autenticado com uma chave API válida, com escopo para variável:list, poderá ler variáveis de projetos de que não são membros fornecendo um parâmetro arbitrário de consulta do IDproject ao objetivo de variáveis API públicas.

Tecnologiahá 60 dias

CVE-2026-7781: Uma vulnerabilidade de segurança foi detectada no Aberto 5 GS até 2.7.7

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma vulnerabilidade de segurança foi detectada no Aberto 5 GS até 2.7.7. Afetado por este problema é a função udm_nudm_uecm_handle_amf_registration_update do arquivo /src/udm/nudm-handler.c do componente amf- 3 Ponto de End. gpp- acesso. A manipulação leva à negação de serviço. O ataque é possível ser realizado remotamente. A exploração foi divulgada.

Tecnologiahá 60 dias

CVE-2026-5957: O plugin EmailKit para WordPress é vulnerável ao arquivo arbitrário lido em…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O plugin EmailKit para WordPress é vulnerável ao arquivo arbitrário lido em todas as versões até e incluindo 1.6.5. Isto se deve a uma validação de percurso decorrente de erros no método create_ template() da classe CheckForm, onde o realpath() é chamado no diretório base permitido (wp- content/ uploads/ emailkit/ templates/) que pode não existir.

Tecnologiahá 60 dias

CVE-2026-43528: OpenClaw antes 2026.4.14 contém uma vulnerabilidade de reedição que permite que…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. OpenClaw antes 2026.4.14 contém uma vulnerabilidade de reedição que permite que os clientes gateway autentificados recebam segredos não redactados através de campos sourceConfig e runtimeConfig alias. Os atacantes com acesso à leitura de configuração podem explorar isso para obter chaves API do fornecedor, material de autenticação do gateway e.

Tecnologiahá 60 dias

CVE-2026-36355: O rtl 8192 Driver de kernel Wi-Fi cd no Realtek rtl 819 x Jungle SDK (todas as…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O rtl 8192 Driver de kernel Wi-Fi cd no Realtek rtl 819 x Jungle SDK (todas as versões conhecidas através de v 3.4.14 B) não realiza qualquer verificação de controle de acesso no write_mem (ioctl 0 x 89 F 5 ) e leia_mem (ioctl 0 x 89 F 6 ) os manipuladores de depuração, que são compilados em compilações de produção através da macro incondicionalmente.

Tecnologiahá 60 dias

CVE-2026-8443: O plugin WP Review Slider Pro para WordPress é vulnerável à injeção SQL através…

Este conteúdo foi publicado originalmente em 16 de junho de 2026. O plugin WP Review Slider Pro para WordPress é vulnerável à injeção SQL através dos parâmetros 'stipos' e 'locações' da ação AJAX do wppro_get_overall_chart_data em versões até, e incluindo, 12.6.8. Isto se deve ao uso de stripslashes() em strings JSON fornecidos pelo usuário antes do json_decode(), que remove a fuga aplicada pelas citações wp_magic_.

Tecnologiahá 60 dias

CVE-2026-7412: Em versões SDK do servidor Java do Eclipse BaSyx antes do 2.0.0 - pedra-cheia…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Em versões SDK do servidor Java do Eclipse BaSyx antes do 2.0.0 - pedra-cheia 10, a funcionalidade Operation Delegation não valida o URI de destino de solicitações delegadas. Um atacante remoto não autêntico pode explorar esta falha de design para forçar o servidor BaSyx a executar pedidos HTTP POST cegos para alvos arbitrários internos ou externos.

Tecnologiahá 60 dias

CVE-2026-33190: CoreDNS é um servidor DNS que encadeia plug-ins

Este conteúdo foi publicado originalmente em 5 de maio de 2026. CoreDNS é um servidor DNS que encadeia plug-ins. Em versões anteriores ao 1.14.3, o plug-in tsig pode ser evitado nos transportes não-plain-DNS (DoT, DoH, DoH 3, DoQ e gRPC) porque ele confia no TsigStatus() do autor do transporte em vez de realizar a própria verificação. O DoH e o DoH 3 TsigStatus() do escritor sempre retorna nada, o servidor DoT não.

Tecnologiahá 60 dias

CVE-2026-40075: OpenMRS Core é uma plataforma de registro médico eletrônico de código aberto

Este conteúdo foi publicado originalmente em 5 de maio de 2026. OpenMRS Core é uma plataforma de registro médico eletrônico de código aberto. Em versões 2.7.8 e versões anteriores e anteriores 2.8.0 através 2.8.5, o objetivo `/openmrs/moduleResources/{moduleid}` é vulnerável a um ataque transversal de caminho. O móduloResourcesServlet constrói um caminho do sistema de arquivos a partir de entrada controlada pelo.

Tecnologiahá 60 dias

CVE-2026-43080: No kernel Linux, a seguinte vulnerabilidade foi resolvida: l 2 tp: Soltar…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: l 2 tp: Soltar pacotes grandes com o encap UDP syzbot relatou uma WARN na minha série de patchs [ 1 ]. O problema real é um transbordo de 16 - bit campo de comprimento UDP, e ele existe no código a montante. Minha série adicionou uma WARN de depuração com uma verificação de sobrecarga que expôs.

Tecnologiahá 60 dias

CVE-2026-43109: No kernel Linux, a seguinte vulnerabilidade foi resolvida: x 86: shadow stacks…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: x 86: shadow stacks: o manejo de erro adequado para o mmap lock... informa que shstk_pop_sigframe() não verifica erros do mmap_read_lock_killable(), que é uma omissão tola, e também mostra que não marcamos essas funções com "__must_check", que teriam sido imediatamente capturadas. Então vamos.

Tecnologiahá 60 dias

CVE-2026-43165: No kernel Linux, a seguinte vulnerabilidade foi resolvida: hwmon: (nct 7363 )…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: hwmon: (nct 7363 ) Corrigir um vazamento de recursos no nct 7363 _presente_pwm_fanin Quando chamar de_parse_phandle_with_args(), o chamador é responsável por chamar de_node_put() para liberar a referência do nó do dispositivo. Em nct 7363 _presente_pwm_fanin, ele não libera a referência.

Tecnologiahá 60 dias

CVE-2026-43194: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: consome erros…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: consome erros xmit dos quadros GSO udpgro_frglist.sh e udpgro_bench.sh são os testes mais flocos atualmente no NIPA. Eles falham da mesma forma exata, o teste TCP GRO está parado ocasionalmente e o teste é morto depois 10 min. Estes testes usam veth para simular GRO. Eles anexam um programa.

Tecnologiahá 60 dias

CVE-2026-43223: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: pvrusb 2…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: pvrusb 2: corrigir vazamento URB no pvr 2 _enviar_petição_ex Quando pvr 2 _send_request_ex() envia um URB de gravação com sucesso, mas não consegue enviar o URB de leitura (por exemplo, retorna - ENOMEM), retorna imediatamente sem esperar que o URB de gravação seja completado. Uma vez que.

Tecnologiahá 60 dias

CVE-2026-43252: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mptcp: pm: in…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mptcp: pm: in- kernel: sempre defina o ID como aproveitada quando o rm endp Syzkaller conseguiu encontrar uma combinação de ações que geravam este aviso: ATENÇÃO: net/ mptcp/ pm_kernel.c: 1074 em __mark_subflow_endp_disponível net/mptcp/pm_kernel.c: 1074 [inline], CPU# 1: syz. 7.48 / 2535.

Tecnologiahá 60 dias

CVE-2026-43281: No kernel Linux, a seguinte vulnerabilidade foi resolvida: caixa de correio…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: caixa de correio: Evitar o acesso fora de limites em fw_mbox_index_xlate() Embora seja guiado que `#mbox-cells` deve ser pelo menos 1, existem muitas instâncias de `# mbox-cells =; ' na árvore do dispositivo. Se esse for o caso e o controle de caixa de correio correspondente não fornecer os.

Tecnologiahá 60 dias

CVE-2026-23870: Uma vulnerabilidade de negação de serviço pode ser ativada por enviar…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Uma vulnerabilidade de negação de serviço pode ser ativada por enviar solicitações HTTP especialmente criadas para os endpoints da função do servidor, isso pode levar a falhas no servidor, exceções fora de memória ou uso excessivo da CPU; afetando os seguintes pacotes: react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack.